Pyris Hunter · Plataforma de Segurança Ofensiva
Ataque real. Prova em cada achado.
Pentest automatizado, DAST, segurança de API e Red Team em uma única plataforma
Agent e Agentless, no ambiente externo e no interno: testes ofensivos contínuos, com o recibo de cada achado.
Autorizado
Nenhuma ação sem um engagement assinado. O escopo é aplicado pela própria plataforma.
Confirmado
Reprodução e validação separam o potencial do confirmado.
Com recibo
Cada achado traz a requisição e a resposta reais que o provam.
Legível
Dashboards e relatórios que um gestor não técnico entende.
Telas reais da console
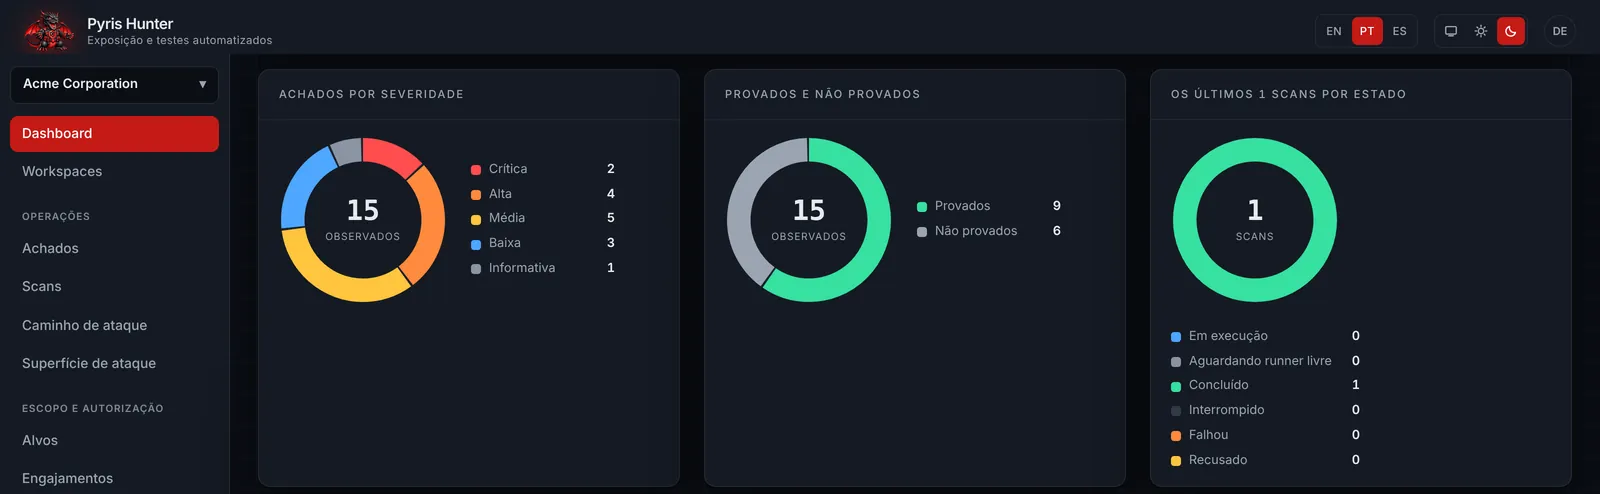
Dashboard
A postura do cliente em gráficos que um gestor lê de relance: achados por severidade, provados e não provados, e scans por estado. Cada número abre o achado e o recibo que o sustenta.
O que vende
Attack Path
As cadeias de ataque que o Pyris Hunter provou, desenhadas como grafo interativo em três camadas (externo, ambiente interno e nuvem): de um host que recebe entrada da internet até um ativo interno ou um papel na nuvem, passo a passo, com as técnicas MITRE ATT&CK em cada ligação.
- O título é o que a cadeia provou, nunca uma contagem
- Cada passo diz o que produziu e por que é exatamente o que o próximo consumiu
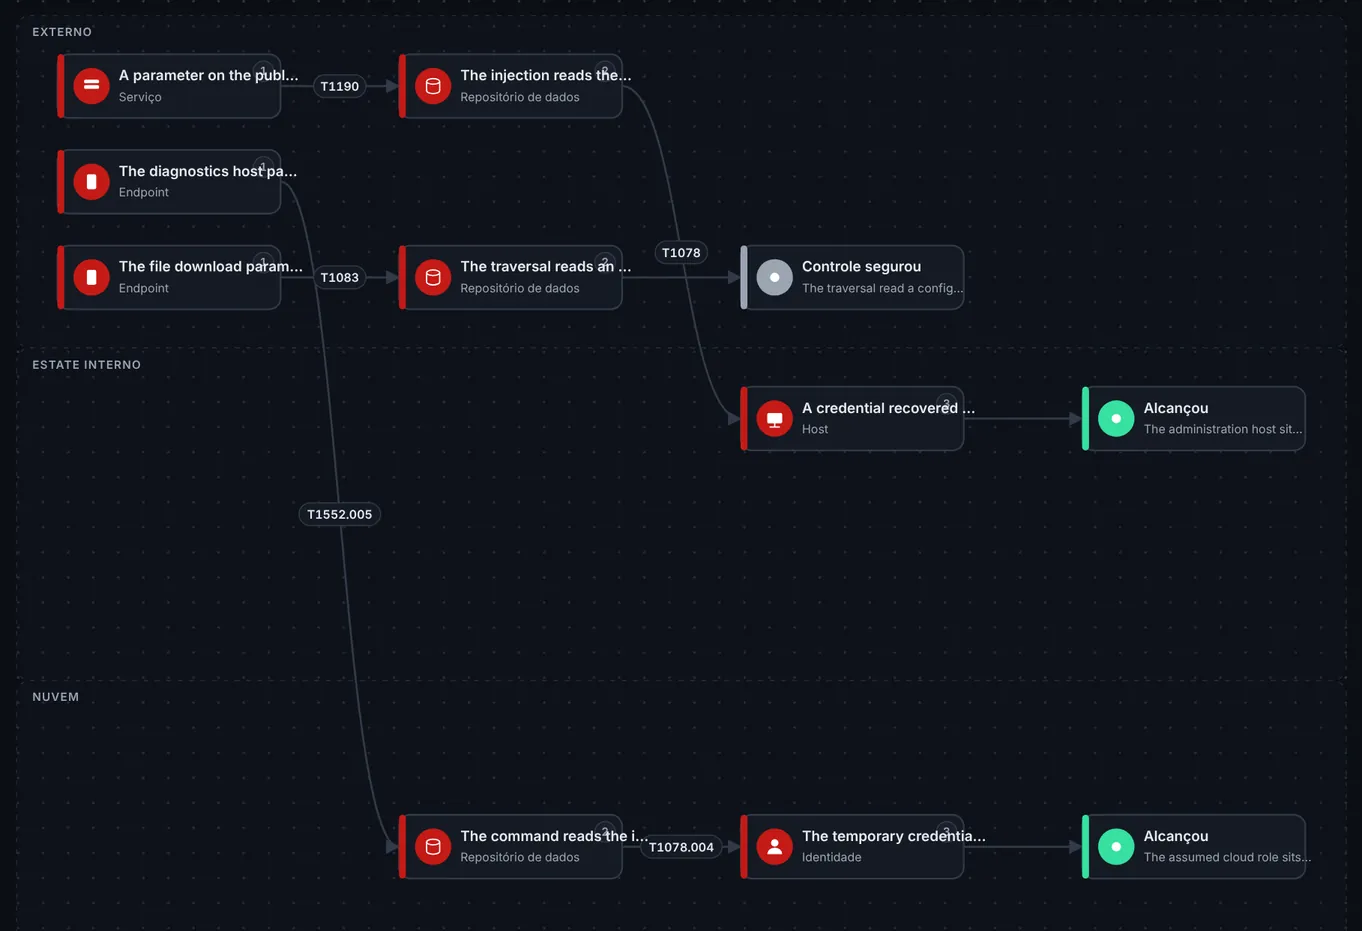
Telas reais da console em um workspace de demonstração, com dados fictícios.
Veja o Pyris Hunter no seu ambiente
Uma apresentação de 30 minutos com nossos especialistas, com um tenant de demonstração e os seus casos de uso.
O que é
O Pyris Hunter é uma plataforma ofensiva para visibilidade contínua de exposição e testes ofensivos automatizados: pentest automatizado, varredura de vulnerabilidades, DAST, segurança de API e operações de Red Team. São muitos motores sob um único contrato, que compartilham descoberta, deduplicação, reprodução, correlação e pontuação. Tudo roda sob um engagement de pentest autorizado por contrato.
Por que é diferente
Falso positivo é o inimigo. Um achado só chega à tela como confirmado quando vem acompanhado da prova, e é isso que o cliente compra.
Resultados
- Achados confirmados, cada um com o seu recibo
- Fila priorizada que o negócio entende
- Relatórios técnico e executivo em PDF
- Tráfego identificável pelo seu blue team
Capacidades principais
- Descoberta de subdomínios, portas, serviços, versões, tecnologias, conteúdo e especificações de API
- DAST: SQL injection, XSS refletido e armazenado, SSTI, XXE, command injection, path traversal e upload
- Varredura autenticada e API: IDOR, BOLA e BFLA provados pelo par de requisições autorizada e não autorizada
- Classes cegas confirmadas por interação out-of-band, como SSRF e command injection cegas
- Serviços expostos: bancos sem autenticação, diretórios, protocolos legados e takeover de subdomínio
- Superfície de IA e MCP, incluindo prompt injection indireta
Inovação
O que nos diferencia
Red Team pós-acesso
Persistência, movimento lateral e emulação de adversário, com escopo no implant, expiração e kill switch.
EASM contínuo
Descoberta e monitoramento contínuos da superfície externa, com inteligência de ameaças integrada.
AI Operator
Um planejador que lê o grafo e os achados e escolhe o próximo teste, com aprovação humana.
Agent e Agentless
Os dois modos cobrem o ambiente externo e o interno: sem instalar nada, ou com um agent leve dentro do ambiente, inclusive em assumed breach.
Safe mode graduado
De somente leitura a exploração controlada, com o teto definido por engagement.
Parada de emergência
O cliente interrompe qualquer varredura, e a plataforma mostra que parou.
Reteste e MCP
O agente de código do desenvolvedor lê o achado e pede o reteste da correção.
Segunda opinião de IA
Achados críticos e altos podem ser adjudicados por um modelo, com consentimento.
Benefícios
Rápido e contínuo
Varreduras sob demanda e agendadas, a pior exposição primeiro e alertas de mudança na superfície.
Sem ruído
Cada motor só entra provando que dispara no alvo vulnerável e fica quieto no alvo limpo.
Seguro por construção
Safe mode graduado, escopo aplicado e parada de emergência que comprova que parou.
Grey box
Achados de código (SAST e SCA do Drogonsec) cruzados com a confirmação ao vivo.
Feito para
Implantação
Modos de operação
Solicite uma demonstração
Quer ver o Pyris Hunter em ação?
Conte um pouco sobre o seu ambiente e um especialista entra em contato em até um dia útil para agendar uma demonstração personalizada.
- Apresentação ao vivo do Dashboard e do Attack Path
- Aderência aos seus casos de uso e requisitos de compliance
- Opções de implantação: SaaS, on-premises ou air-gapped