Pyris Intelligence · Threat Intelligence + Risco Digital
Inteligência que vira detecção.
Cyber Threat Intelligence e Digital Risk Protection em uma única plataforma
Ameaças corroboradas por fontes independentes, filtradas pela realidade do seu ambiente e entregues com a regra pronta para o seu SIEM.
Corroborado?
Visto em fontes realmente independentes, não em cópias do mesmo release.
Relevante?
Cruza com a sua stack, setor, geografia, marca e pessoas protegidas.
Em movimento?
Velocidade em janelas de 1h a 7 dias, mais KEV e EPSS para CVEs.
Acionável?
Regra Sigma renderizada para o dialeto do seu SIEM, pronta para usar.
Telas reais da console
Dashboard
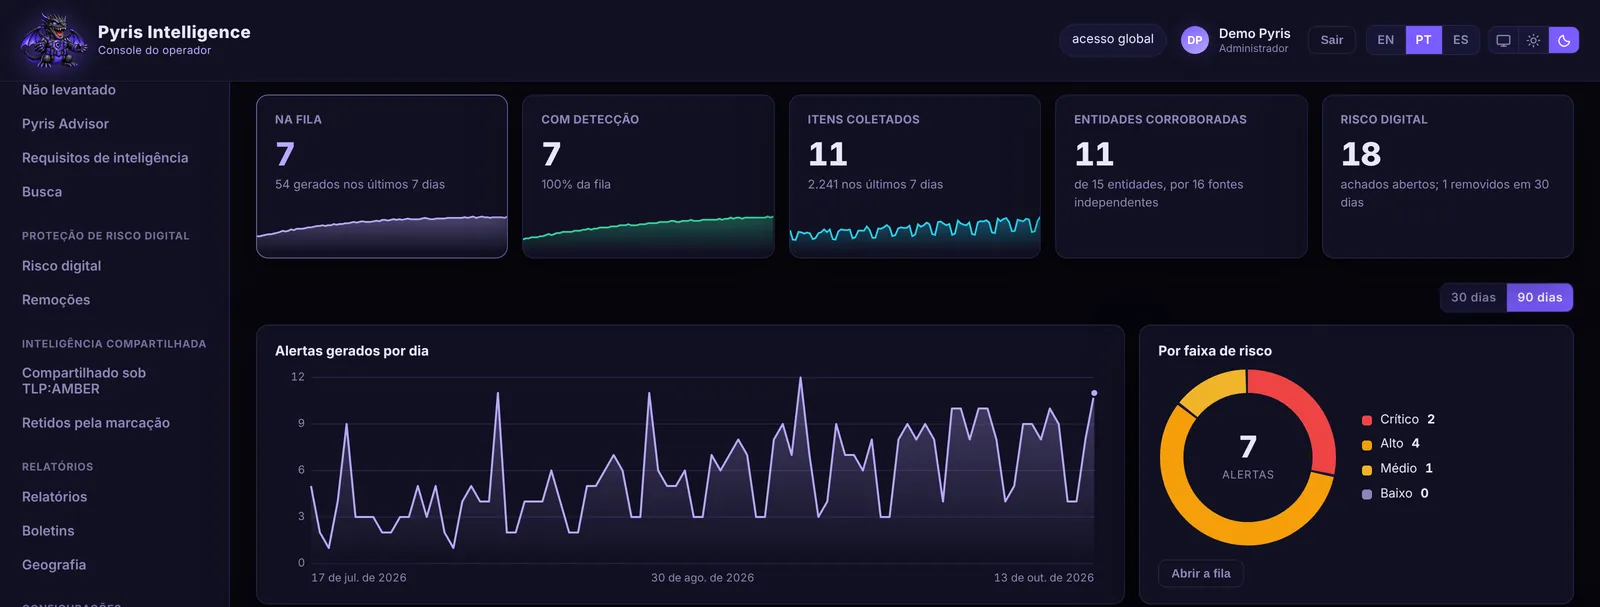
Uma tela com o que o gestor precisa saber: a fila de alertas, o que já carrega detecção, o volume coletado, o que foi corroborado e os achados de risco digital em aberto. Abaixo, alertas por dia em 30 ou 90 dias, a distribuição por faixa de risco e o mapa dos caminhos de ataque que miram o cliente.
O que vende
Attack Path
A cadeia de ataque completa, em ordem de kill chain: quem pode vir atrás do cliente, por quais técnicas MITRE ATT&CK, aberto por quais exposições do próprio cliente e chegando a quais ativos.
- Cada ligação diz como é conhecida: observada na coleta, documentada pelo ATT&CK, habilitada por um achado ou explorando uma vulnerabilidade KEV
- Mostra qual exposição fechar primeiro, e é a figura que o líder de segurança leva ao board
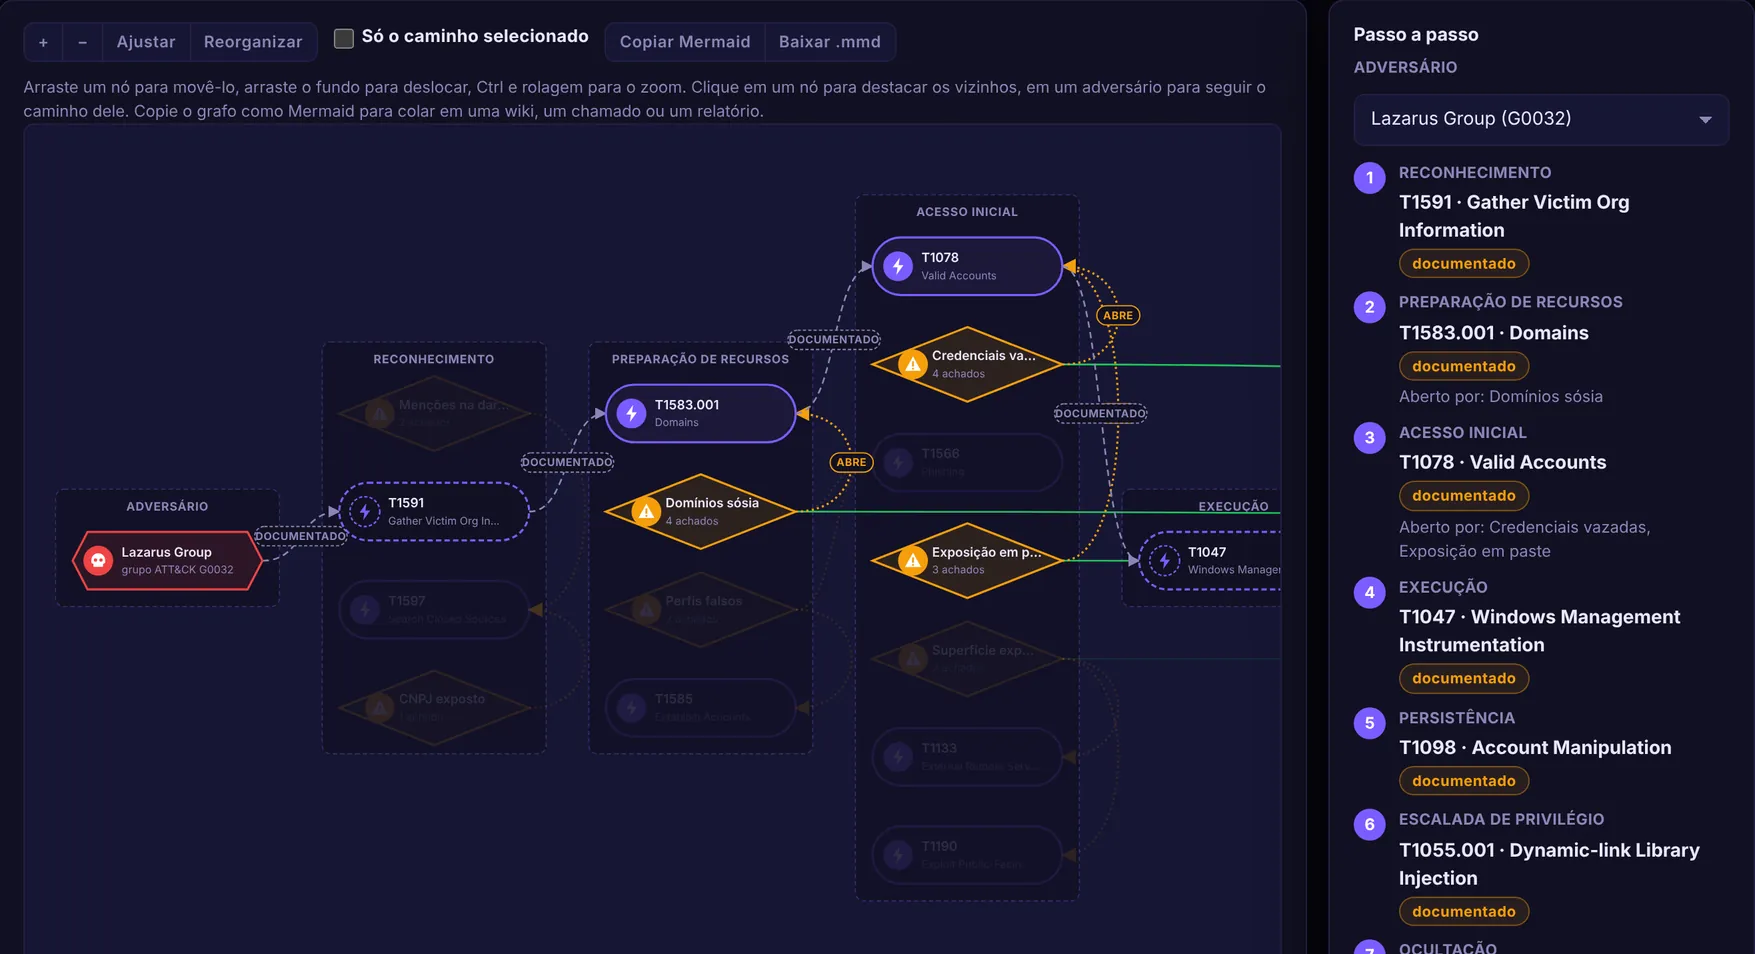
Telas reais da console em modo de demonstração, com o cliente fictício ACME Brasil.
Veja o Pyris Intelligence no seu ambiente
Uma apresentação de 30 minutos com nossos especialistas, com um tenant de demonstração e os seus casos de uso.
O que é
O Pyris Intelligence é uma plataforma de Cyber Threat Intelligence integrada a Digital Risk Protection. Ela coleta continuamente fontes abertas e comerciais de ameaças, corrobora cada informação entre origens independentes, cruza o que aprende com a stack tecnológica, a marca e as pessoas protegidas de cada cliente e entrega uma detecção pronta para o SIEM, e não apenas mais um resumo.
Por que é diferente
Cada alerta responde a quatro perguntas ao mesmo tempo. O que não responde às quatro é contexto, e não acorda ninguém às três da manhã.
Resultados
- Fila priorizada por confiança, relevância e tendência
- Evidência transparente, sem score caixa-preta
- Operação multi-tenant pronta para MSSPs
Capacidades principais
- Coleta nativa em português e espanhol, com catálogo curado de fontes brasileiras, LATAM e ibéricas
- Spine de inteligência com CVE, EPSS, CISA KEV e atores de ameaça, atualizado diariamente
- Detecções determinísticas em Sigma, renderizadas para Microsoft Sentinel (KQL) e Splunk (SPL)
- Digital Risk Protection: marca, executivos, domínios look-alike, credenciais vazadas e dark web
- Mapeamento MITRE ATT&CK e grafo de Attack Path por cliente
- Distribuição em STIX, MISP, TAXII e blocklists
Inovação
O que nos diferencia
Detecções prontas
Sigma como forma canônica, entregue em KQL ou SPL conforme o SIEM do cliente.
Takedown gerenciado
Detecção, pacote de evidências, notificação, acompanhamento e remoção confirmada.
Relatórios
Por período, em PDF, Word, CSV e Markdown, a partir dos mesmos dados das telas.
Agent e Agentless
Agentless na nuvem, sem instalar nada, ou Agent coletor dentro do perímetro, inclusive air-gapped.
Benefícios
Menos ruído, mais sinal
Quinze portais repetindo o mesmo press release contam como uma única fonte. O analista recebe o que importa.
Relevância para o seu ambiente
Calculada contra a stack confirmada, o setor, a geografia e as pessoas protegidas. O que não toca você não vira alerta.
Do alerta à detecção
Todo alerta carrega a sua própria regra, no dialeto do seu SIEM, com a trilha de evidências completa e auditável.
Lente Brasil
Indicadores globais filtrados pelo que mira o Brasil: domínios .br, bancos, Pix e serviços federais imitados.
Feito para
Implantação
Modos de operação
Solicite uma demonstração
Quer ver o Pyris Intelligence em ação?
Conte um pouco sobre o seu ambiente e um especialista entra em contato em até um dia útil para agendar uma demonstração personalizada.
- Apresentação ao vivo do Dashboard e do Attack Path
- Aderência aos seus casos de uso e requisitos de compliance
- Opções de implantação: SaaS, on-premises ou air-gapped