Pyris Nexus · Risco de Terceiros + Supply Chain
Não é uma nota. É um caminho.
Gestão de risco de terceiros e segurança da cadeia de suprimentos
O acesso real que cada fornecedor tem ao seu ambiente, o caminho de ataque até o seu High Value Target e o que para se esse elo cair.
Conectado?
OAuth, API, papel cross-account, federação SSO: o acesso vivo e o privilégio.
Até onde?
O blast radius: o que esse acesso alcança na cadeia, até o High Value Target.
Explorável?
Um caminho provado com recibo, não só possível.
O que para?
O impacto na resiliência: serviço de negócio, concentração e ponto único de falha.
Telas reais da console
Dashboard
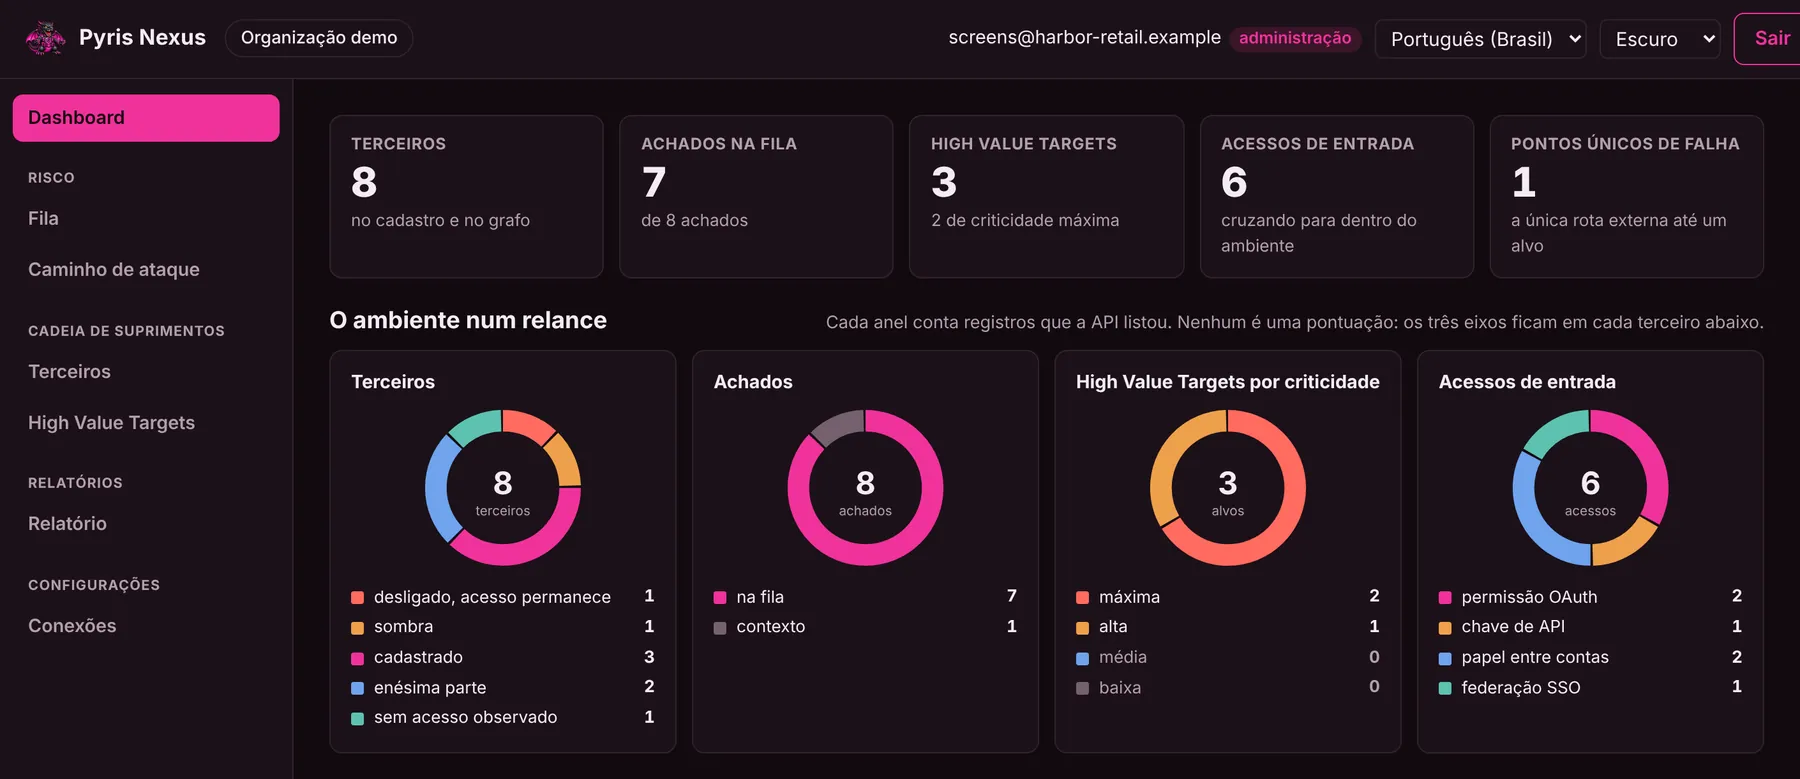
A nova console, no padrão da família Pyris: menu lateral por seções e um Dashboard com os indicadores (terceiros, achados na fila, High Value Targets, acessos de entrada e pontos únicos de falha) e gráficos de pizza por status, criticidade e tipo de acesso.
O que vende
Attack Path
O caminho que um atacante faz pela cadeia de suprimentos: do fornecedor (ou do fornecedor do fornecedor) pelo acesso que ele detém até o High Value Target e o serviço de negócio que para.
- Cada ligação diz como é conhecida e se está provada com recibo
- Mostra o ponto único de falha que todas as rotas atravessam
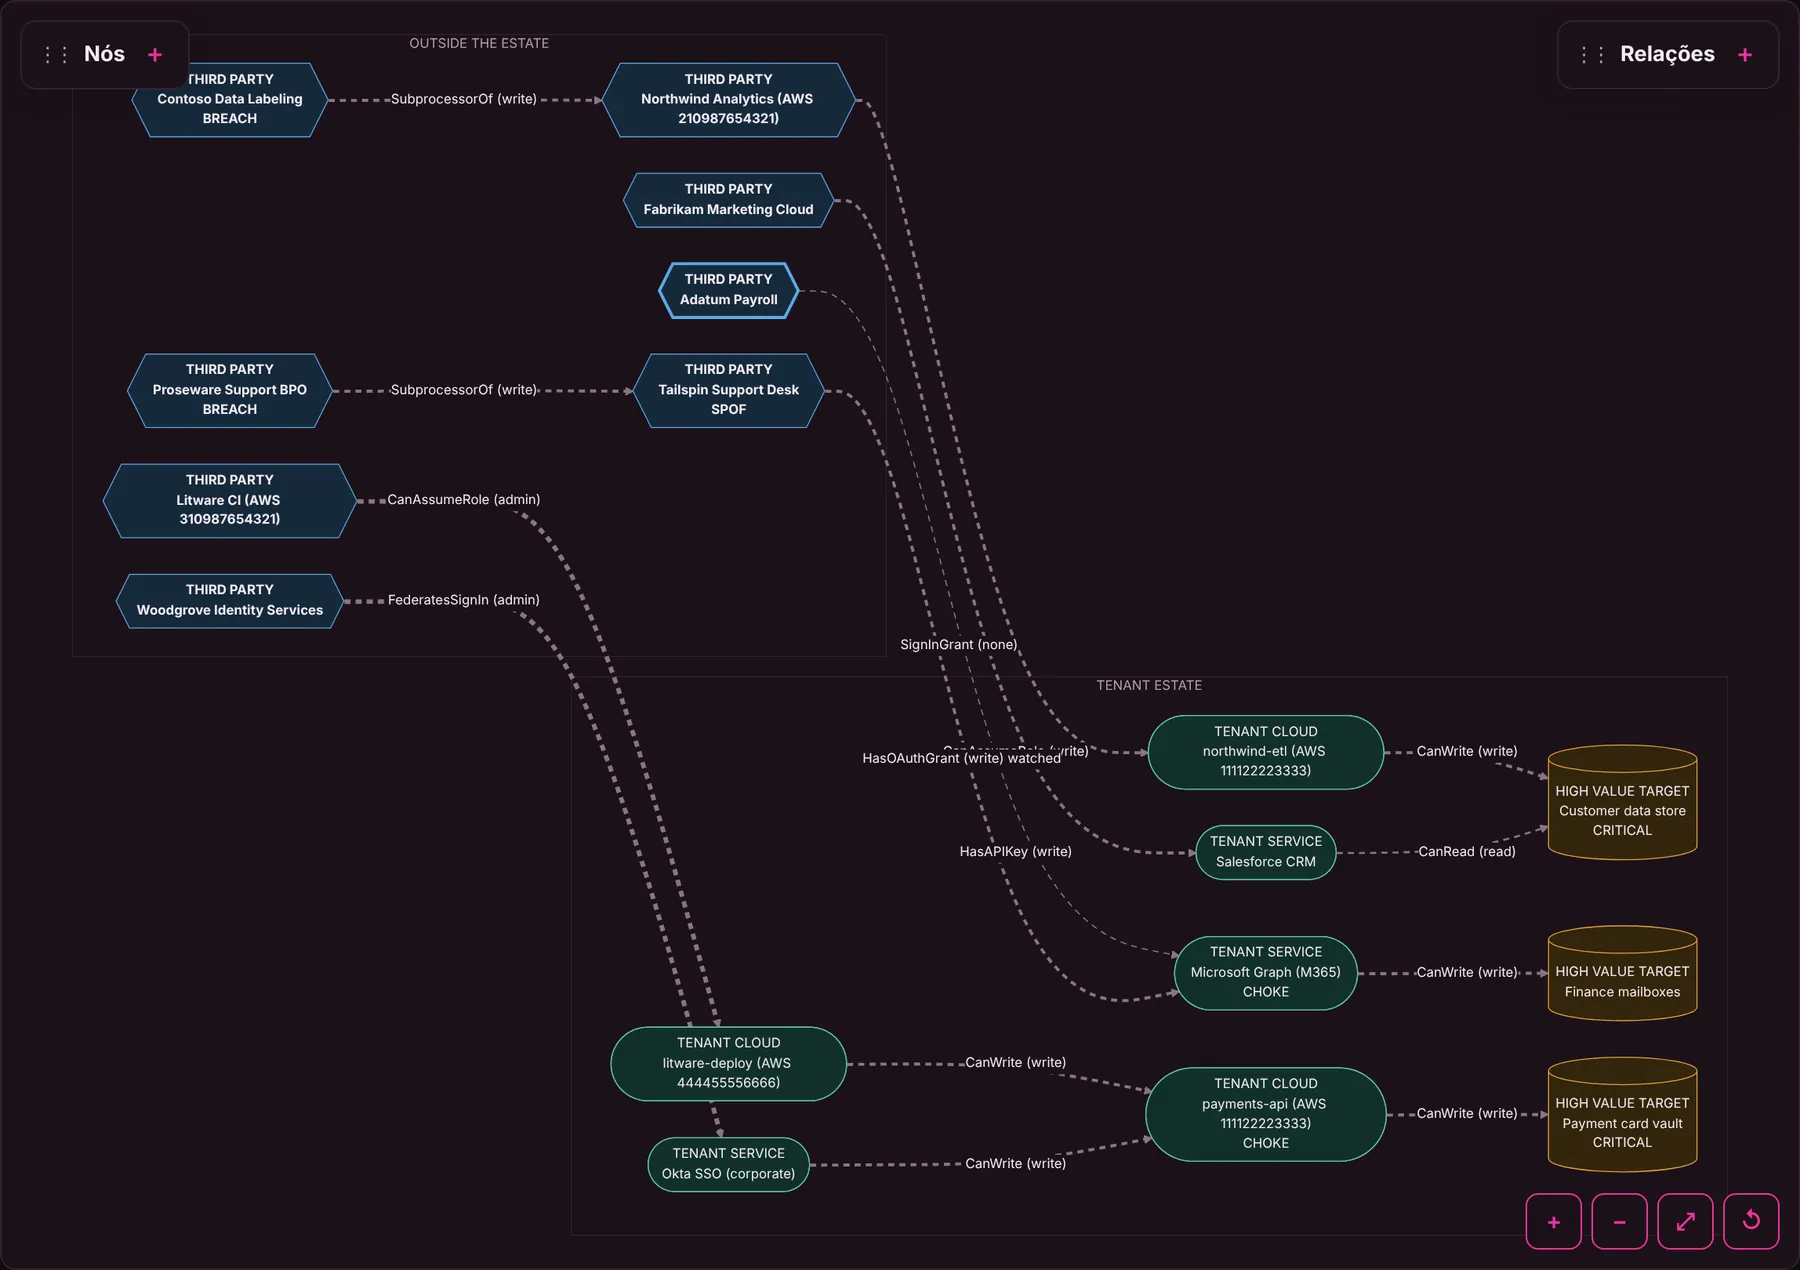
Telas reais da console com o tenant de demonstração, com dados fictícios.
Veja o Pyris Nexus no seu ambiente
Uma apresentação de 30 minutos com nossos especialistas, com um tenant de demonstração e os seus casos de uso.
O que é
O Pyris Nexus é uma plataforma de TPCRM e segurança da cadeia de suprimentos. Ele não avalia o fornecedor isolado: desenha o tecido vivo de conexões entre o cliente e os seus terceiros, quartos e serviços de nuvem e entrega uma decisão. Por qual caminho um atacante chega a um High Value Target pela cadeia, o que cai se um elo for comprometido e o que corrigir primeiro. Resiliência operacional é o modelo de pontuação.
Por que é diferente
Um fornecedor com nota ruim e sem acesso é contexto. Um fornecedor com nota boa e papel de escrita em produção é o topo da fila.
Resultados
- Fila por risco real, não por nota
- Decisão explicada, eixo por eixo
- Evidência pronta para DORA, NIS2 e ISO 27036
- Multi-tenant para MSSPs e consultorias
Capacidades principais
- Descoberta de acessos: grants OAuth e API no M365 e Google, papéis cross-account na AWS e federação SSO
- Rating de fora para dentro e postura de nuvem do terceiro (AWS e Entra ID), sem exigir cooperação
- Quartos e quintos terceiros declarados, com o nível derivado do caminho real do acesso
- Sinais de vazamento por empresa, nunca por pessoa, com a inteligência de ameaças integrada
- Concentração e ponto único de falha: quem é a única rota até cada High Value Target
- Prova ofensiva de um caminho pelo Pyris Hunter, sob autorização do cliente
Inovação
O que nos diferencia
Agent e Agentless
Agentless de fora para dentro e por API; Agent coletor dentro do seu ambiente para ler o lado interno de cada acesso.
Detecção por caminho
Regra Sigma por acesso, no dialeto do SIEM, com a cobertura acompanhada.
Questionários com IA
Lê o SOC 2 e a página de subprocessadores, rascunha contra evidências e uma pessoa assina.
Simulação what-if
Remova um acesso ou fornecedor e veja quem vira rota única.
Mudanças contínuas
O grafo é recoletado e cada mudança é avisada por webhook assinado.
Compliance
Mapeamento para SOC 2, ISO 27036, DORA e NIS2.
Integrações
Jira, ServiceNow, webhooks e saída OCSF para o SIEM.
Método comprovado
Baseado no livro TPRM-Driven Supply Chain Cybersecurity, de Filipi Pires.
Benefícios
O grafo cruza a fronteira
Ratings avaliam o fornecedor isolado. O Nexus mapeia o acesso que ele tem dentro de você.
Prova, não só nota
Um caminho é marcado como provado só com recibo: exposição, vazamento ou validação.
GRC e SOC juntos
Cada caminho sai com uma detecção Sigma no dialeto do seu SIEM.
E se?
Corte um acesso ou remova um fornecedor e veja o grafo recalculado na hora.
Feito para
Implantação
Modos de operação
Solicite uma demonstração
Quer ver o Pyris Nexus em ação?
Conte um pouco sobre o seu ambiente e um especialista entra em contato em até um dia útil para agendar uma demonstração personalizada.
- Apresentação ao vivo do Dashboard e do Attack Path
- Aderência aos seus casos de uso e requisitos de compliance
- Opções de implantação: SaaS, on-premises ou air-gapped