Pyris Shield · Camada de Operações de SOC
Milhares de sinais. Poucos casos.
Operações de segurança com IA sobre o SOC e o SIEM que você já tem
Correlação entre todas as fontes, validação por vários modelos de IA e casos investigados entregues no service desk do seu time.
Real?
Correlacionado entre fontes e confirmado com quórum no conselho de modelos.
Até onde?
O ativo ou a identidade, o dono, a criticidade e o raio de impacto.
Agora?
O mesmo log ao lado de uma CVE que entrou no KEV há duas horas.
Acionável?
Playbook tipado com a trilha de evidências, direto no seu ITSM.
Telas reais da console
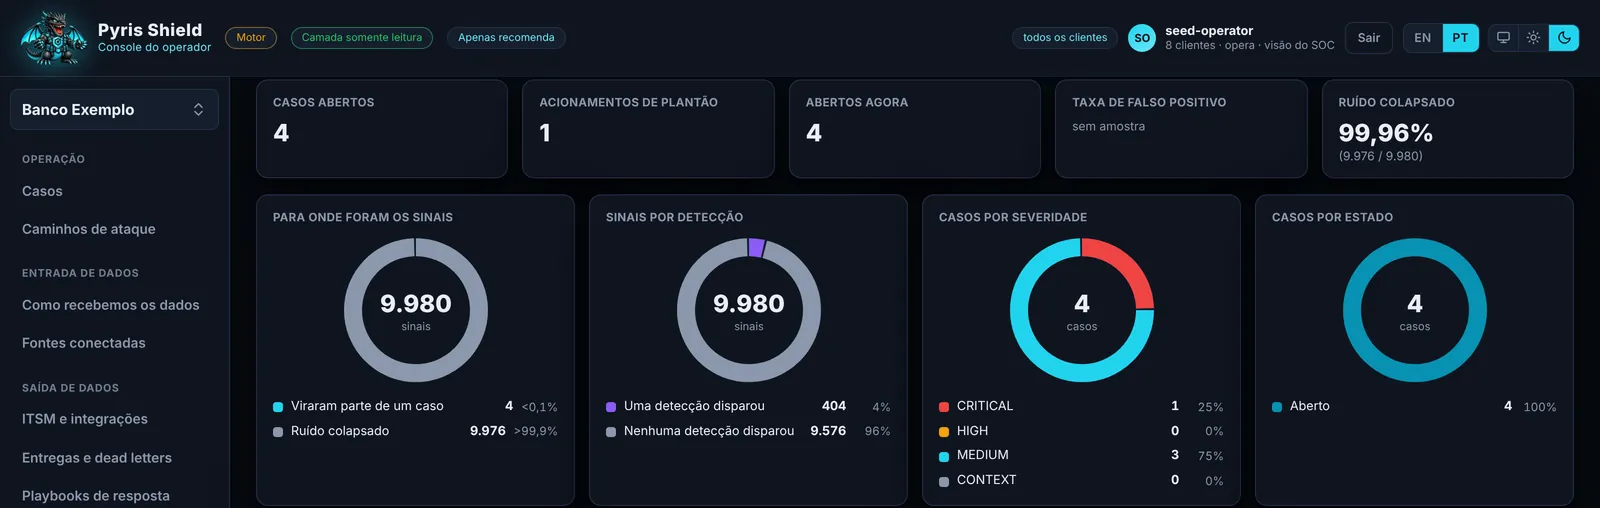
Dashboard
A operação do SOC em uma tela: o que entrou, o que a correlação e a política silenciaram com motivo, o que o conselho confirmou e os casos em aberto, ordenados por impacto e urgência.
O que vende
Attack Path
Cada caso desenhado como o caminho que o atacante percorreu: a origem, as técnicas MITRE ATT&CK, os ativos e identidades atingidos e até onde o impacto pode chegar. Na demonstração: 15 passos, 11 entidades, 8 táticas e 10 técnicas.
- Construído a partir das evidências do caso, nunca inventado por um modelo
- É a figura que o analista leva para a reunião de incidente
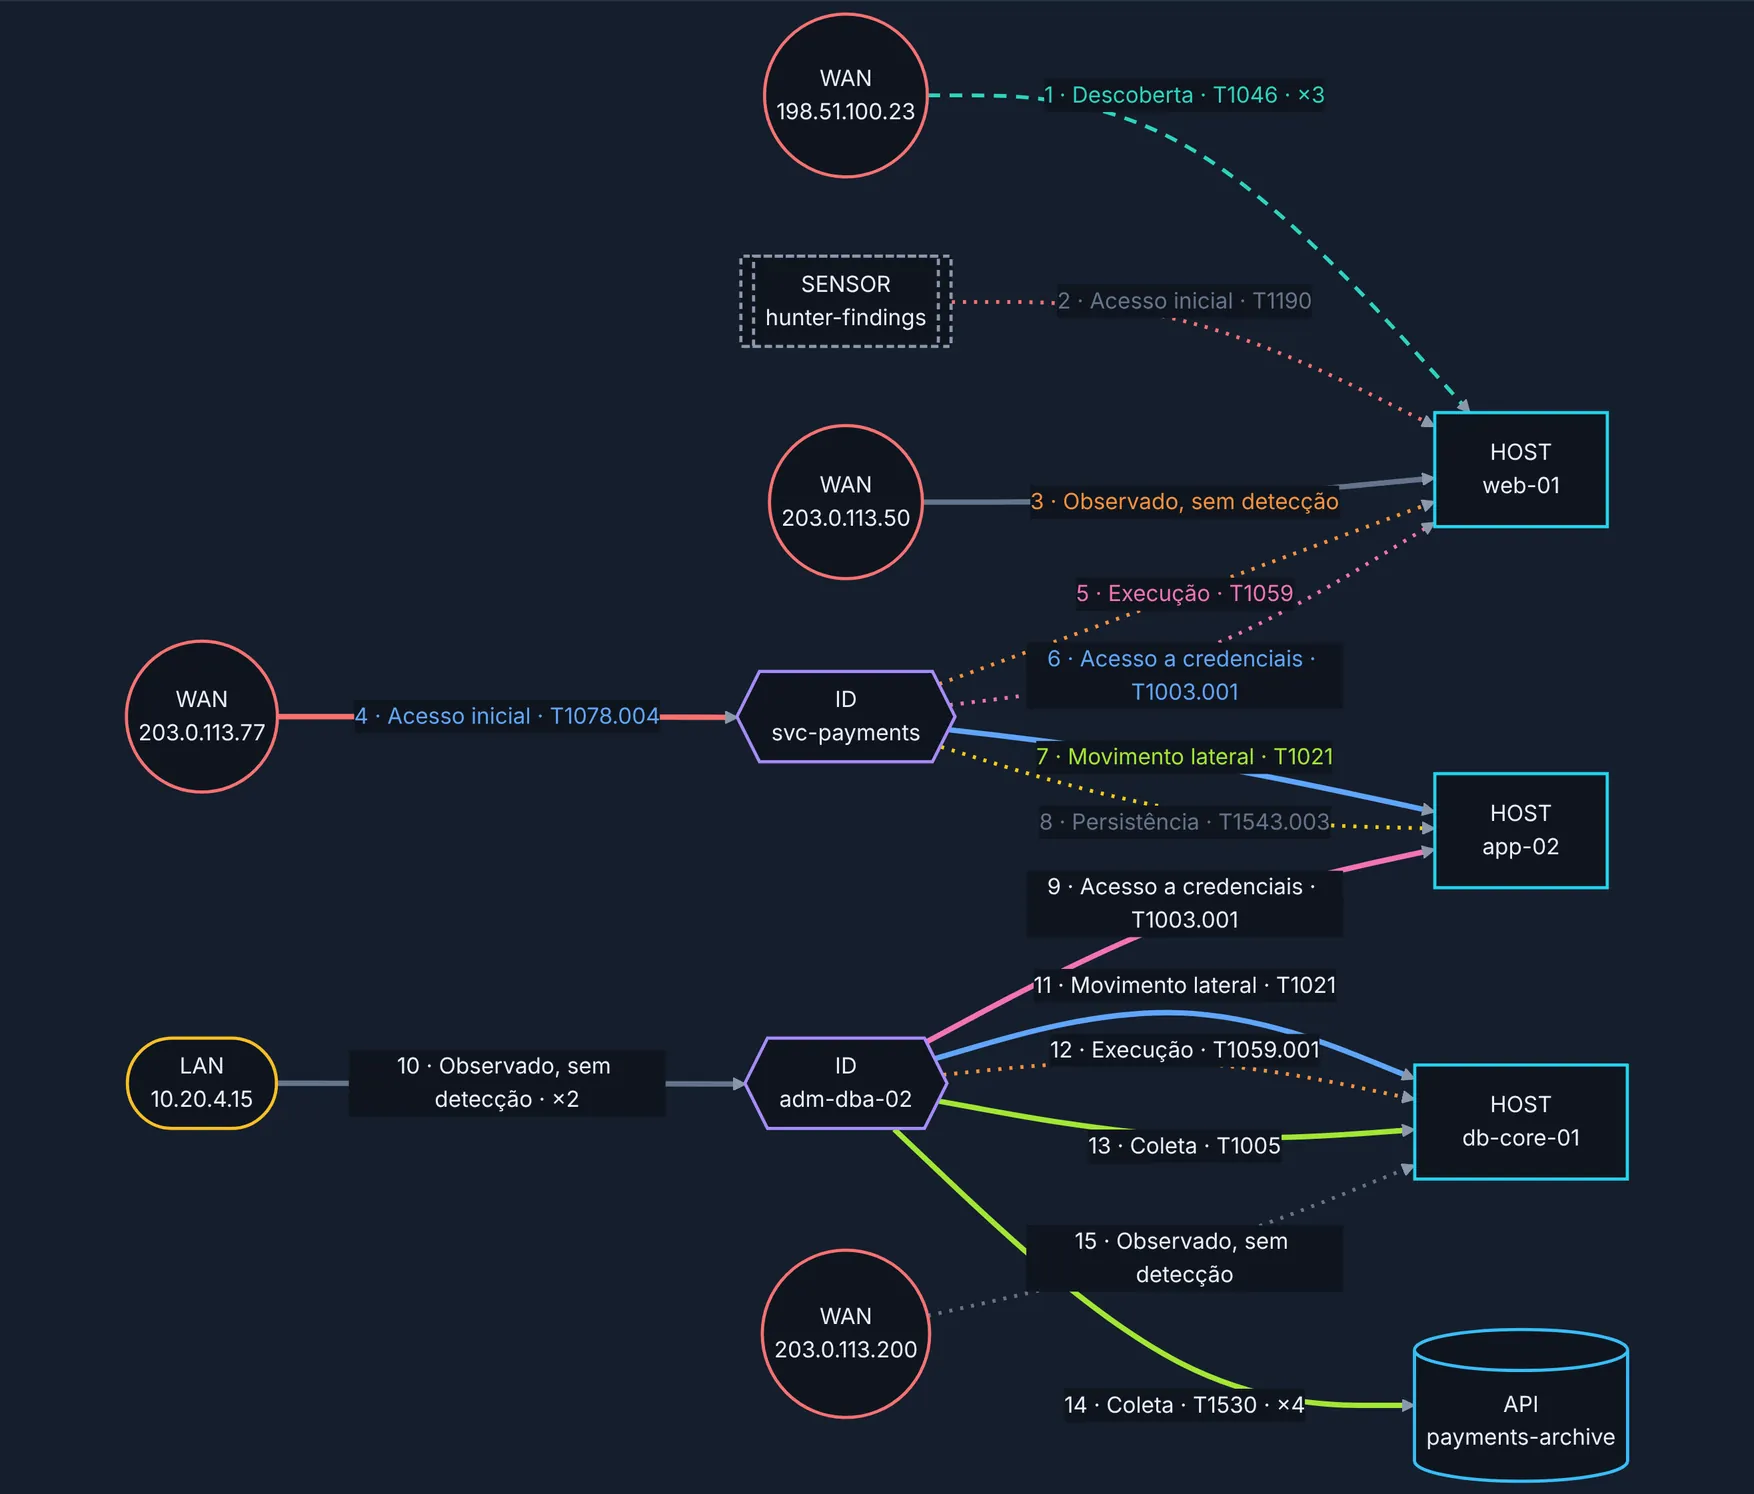
Telas reais da console com um tenant de demonstração, com dados fictícios.
Veja o Pyris Shield no seu ambiente
Uma apresentação de 30 minutos com nossos especialistas, com um tenant de demonstração e os seus casos de uso.
O que é
O Pyris Shield é a plataforma de operações de segurança em que um SOC roda: detecção, triagem, investigação, gestão de casos e orquestração de resposta. Ele recebe a telemetria do ambiente do cliente em OCSF, além dos alertas de qualquer SOC ou SIEM externo, correlaciona tudo, valida cada candidato em um conselho de modelos de IA e entrega poucos casos totalmente investigados. É o motor do CROSS-INTEL SOC as a Service.
Por que é diferente
Overlay, não um SIEM: o Shield trabalha sobre a telemetria que você já guarda, sem trocar de ferramenta e sem cobrar por ingestão.
Resultados
- Fila por confiança, impacto e urgência
- Taxa de falso positivo medida, não estimada
- Relatórios calculados a partir dos registros
- Multi-tenant para MSSPs e SOCs gerenciados
Capacidades principais
- Wazuh, Splunk, Microsoft Sentinel, CrowdStrike, Google SecOps e EDRs de nuvem como fontes
- Enriquecido por Pyris Identity, Sentra, Hunter e Intelligence: identidade, ativo, blast radius e prova
- Detecções Sigma da Pyris Intelligence, avaliadas em voo, sem guardar o registro
- Conselho de modelos com quórum, confiança calculada em código e votos auditáveis
- Casos em ServiceNow, Jira e GLPI; avisos em Slack, Teams, PagerDuty e e-mail
- Resposta opcional com aprovação humana, dupla confirmação e reversão
Inovação
O que nos diferencia
Agent e Agentless
Pull de API sem instalar nada, ou um coletor leve na sua rede com mTLS e mascaramento na origem.
Kill switch do cliente
O cliente pausa a coleta por tenant ou por fonte, e a pausa fica registrada como lacuna.
Playbooks tipados
Recomendação inteira: o playbook proposto, os que falharam e por quê.
SOC de terceiros
O SIEM que o cliente já paga vira fonte e, depois, alvo de ação.
Relatórios executivos
Calculados na hora a partir dos registros, sempre dizendo o que segue aberto.
Resposta autônoma
Execução em Falcon, Defender e mais, com quórum, opt-in, dupla aprovação e reversão.
Narrativas com IA
Escritas sobre tokens e completadas em código: nada sensível sai do ambiente.
PT, ES e EN
Investigação no idioma do analista, com o vocabulário do mercado.
Benefícios
Menos de dez casos por dia
Cinco fontes vendo o mesmo scanner viram um contexto, não cinco alertas.
Sem trocar de ferramenta
O analista trabalha no service desk que já usa, e o motivo de fechamento vira métrica.
Silêncio auditável
Supressão sempre com validade e motivo. Nada é silenciado sem registro.
Seus dados ficam com você
Campos mascarados na sua rede e nenhuma telemetria bruta guardada.
Feito para
Implantação
Modos de operação
Solicite uma demonstração
Quer ver o Pyris Shield em ação?
Conte um pouco sobre o seu ambiente e um especialista entra em contato em até um dia útil para agendar uma demonstração personalizada.
- Apresentação ao vivo do Dashboard e do Attack Path
- Aderência aos seus casos de uso e requisitos de compliance
- Opções de implantação: SaaS, on-premises ou air-gapped