Pyris Sentra · Plataforma de Gestão de Superfície de Ataque Externa
Não é um score. É uma decisão.
Gestão da superfície de ataque externa (EASM) com inteligência de ameaças
Descobre continuamente tudo o que você expõe na internet, cruza com quem está explorando agora e diz o que corrigir primeiro, com uma decisão que se explica.
Explorável?
Impacto CVSS, classe CWE e maturidade do exploit.
Explorado agora?
CISA KEV, EPSS e campanhas ativas de atores de ameaça.
Por quem?
Atores que miram o seu setor e a sobreposição de TTPs.
Atinge você?
Ativo confirmado como seu, alcançável e crítico para o negócio.
Telas reais da console
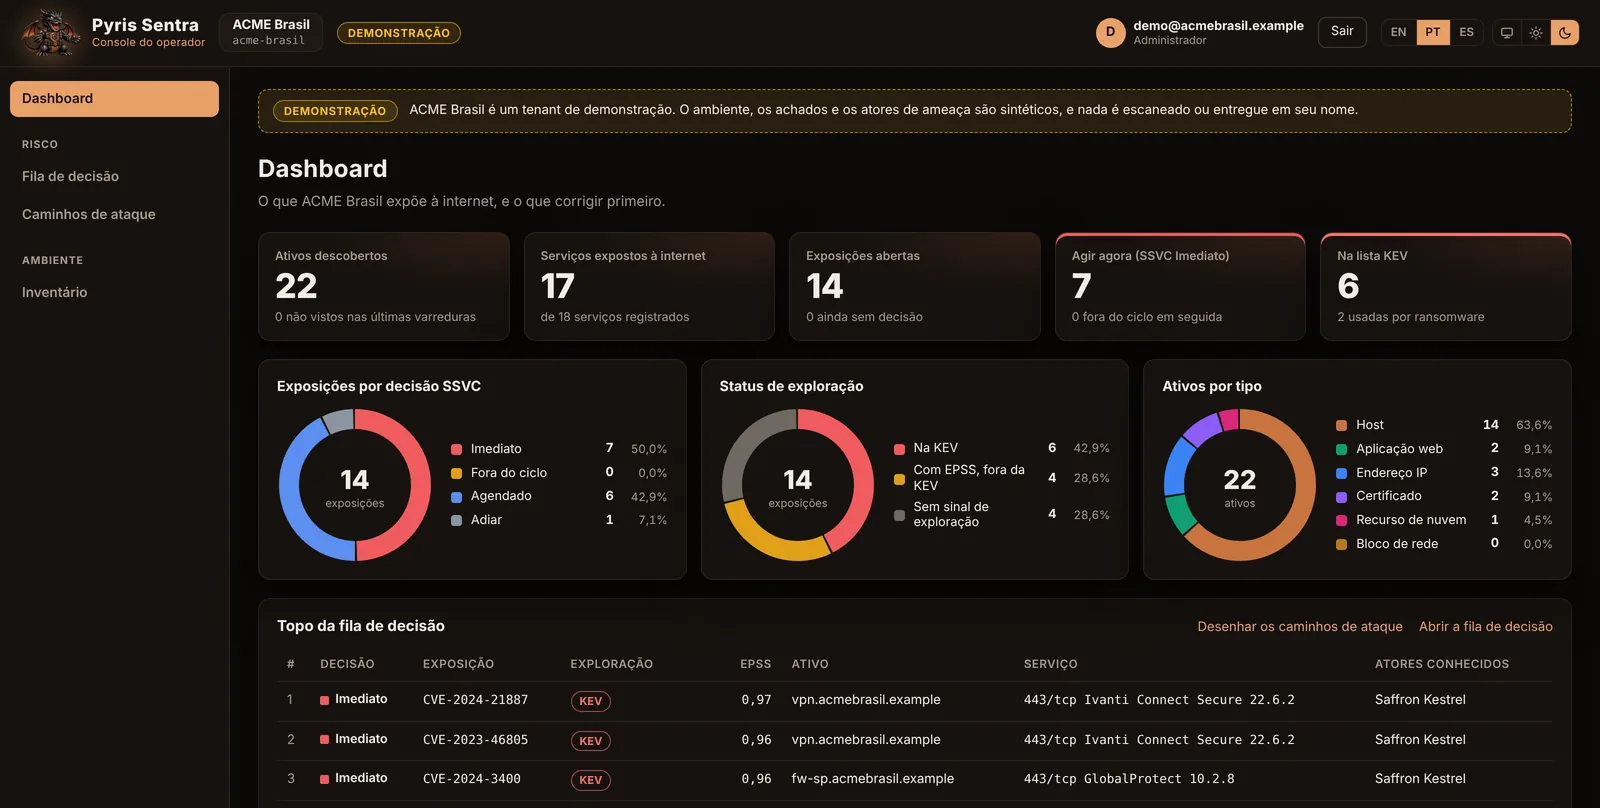
Dashboard
A superfície externa em uma tela: ativos descobertos, serviços na internet, exposições abertas, o que agir agora e o que está no KEV, com as exposições por decisão SSVC, os ativos por tipo, a exploração e a fila de decisão.
O que vende
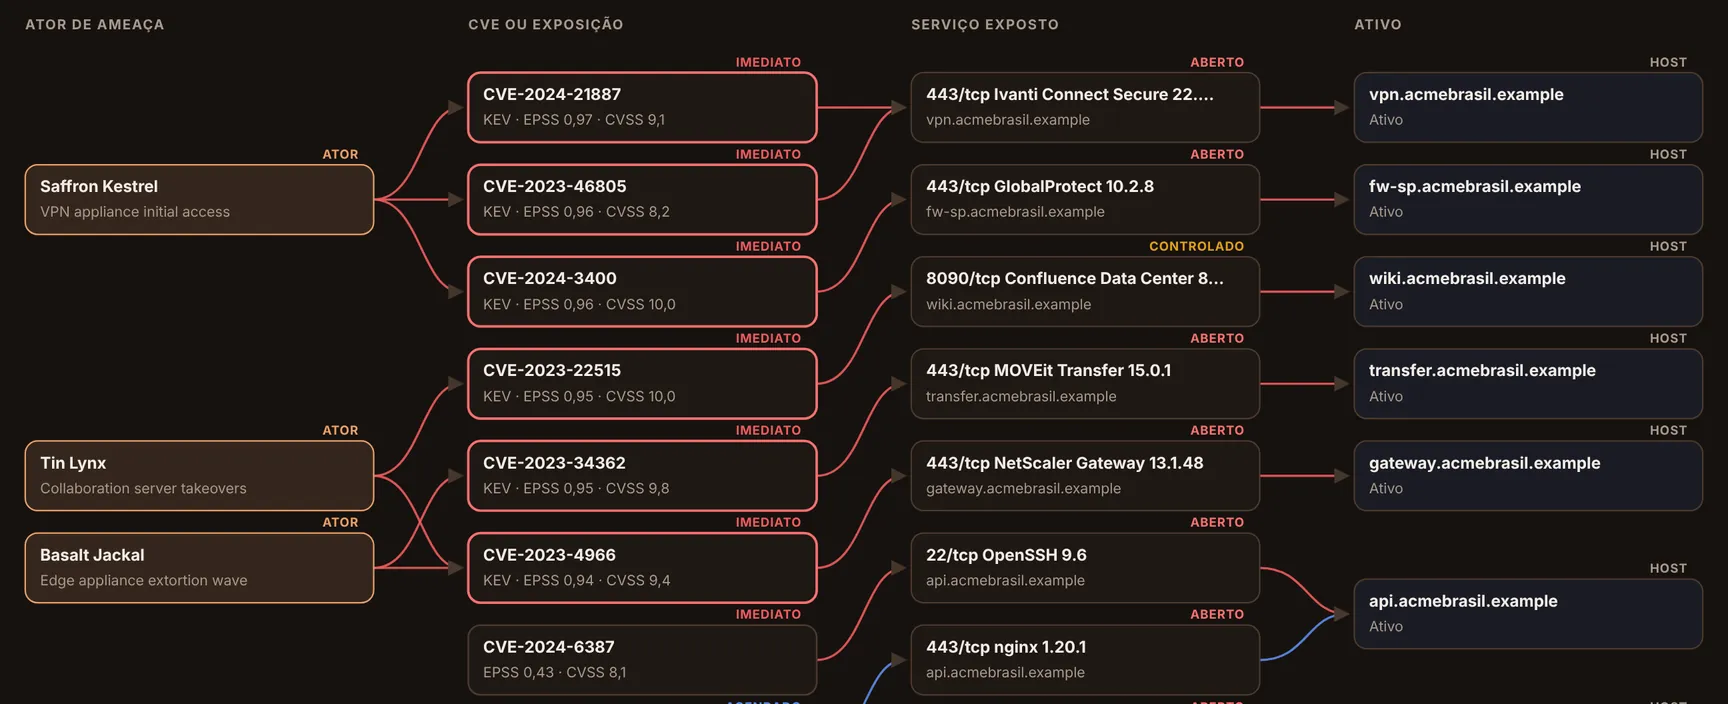
Attack Path
Do ator que está explorando, pela vulnerabilidade e pelo serviço exposto, até o ativo atingido, na ordem da fila de decisão.
- Na demonstração: 15 caminhos, 3 atores e 6 CVEs do KEV com EPSS acima de 0,94
- O caminho decidido Act é o que corrigir hoje
Telas reais da console com o tenant de demonstração, com dados fictícios.
Veja o Pyris Sentra no seu ambiente
Uma apresentação de 30 minutos com nossos especialistas, com um tenant de demonstração e os seus casos de uso.
O que é
O Pyris Sentra é uma plataforma de EASM fundida com Cyber Threat Intelligence. Ele descobre continuamente os ativos da organização voltados para a internet, cruza cada exposição com o contexto de ameaças vivo e entrega uma decisão, não só um número, sobre o que corrigir e em que ordem. A priorização segue a árvore de decisão SSVC com ranking por EPSS, então cada decisão é explicável e defensável.
Por que é diferente
Uma CVE média, no KEV, exposta na internet e explorada agora passa à frente de uma crítica teórica, inalcançável e sem exploit. Essa inversão é o produto.
Resultados
- Fila do que corrigir primeiro
- Tempo médio de correção por decisão
- Mudanças avisadas no mesmo dia
- Multi-tenant para MSSPs
Capacidades principais
- Descoberta passiva por certificate transparency, DNS e fontes públicas, com confiança de atribuição
- Descoberta ativa opcional e dentro do escopo: portas, serviços, versões e tecnologias
- Achados sem CVE: porta sensível exposta, certificado inválido e TLS legado
- Fusão com a inteligência de ameaças: CVE, EPSS, CISA KEV, atores e campanhas
- Árvore SSVC com ranking por EPSS, overrides do analista e regra de quatro olhos
- Fila viva: nova entrada no KEV ou salto de EPSS reprioriza sem novo scan
Inovação
O que nos diferencia
Agent e Agentless
Agentless de fora para dentro, sem instalar nada; Agent dentro da rede para a superfície interna.
Detecção de mudança
Ativo novo, serviço aberto ou versão trocada viram evento no mesmo dia.
Overrides com quatro olhos
O analista ajusta uma resposta; baixar uma decisão exige um segundo analista.
Relatório de postura
Onde você está e quanto tempo leva para corrigir, sem score composto.
Webhooks e OCSF
Eventos assinados para o SIEM, SOAR ou ITSM, com o caminho SSVC inteiro.
Ativos de nuvem
Descoberta em AWS, Azure e Google Cloud, com a mesma decisão.
Prova pelo Pyris Hunter
Validação ofensiva da exposição sob autorização do cliente.
Air-gapped
Appliance dentro do perímetro, com bundle de inteligência offline.
Benefícios
Decisão explicável
Cada posição na fila mostra o caminho SSVC que a levou ali, pronto para auditoria.
Sempre atual
Ativos novos, mudanças e reavaliação diária pela inteligência de ameaças.
Sem ruído
O que não é seu, não é alcançável ou não é explorado não sobe na fila.
Seguro por construção
Escopo aplicado em código, passivo antes de ativo e um único portão de saída.
Feito para
Implantação
Modos de operação
Solicite uma demonstração
Quer ver o Pyris Sentra em ação?
Conte um pouco sobre o seu ambiente e um especialista entra em contato em até um dia útil para agendar uma demonstração personalizada.
- Apresentação ao vivo do Dashboard e do Attack Path
- Aderência aos seus casos de uso e requisitos de compliance
- Opções de implantação: SaaS, on-premises ou air-gapped