Pyris Identity · Postura de Segurança de Identidade
Menos alertas. Incidentes de verdade.
ITDR para identidades humanas, não humanas e agentes de IA
Centenas de anomalias por dia viram menos de dez incidentes investigados, validados por vários modelos de IA e narrados no idioma do seu time.
Real?
Passou pelo filtro determinístico e teve quórum no conselho de modelos.
Até onde?
A identidade, o dono, o privilégio e tudo o que ela alcança.
Agora?
Recência e atividade: uma conta dormente que acordou ontem é outra história.
Acionável?
Um plano de resposta tipado e uma narrativa lida em noventa segundos.
Telas reais da console
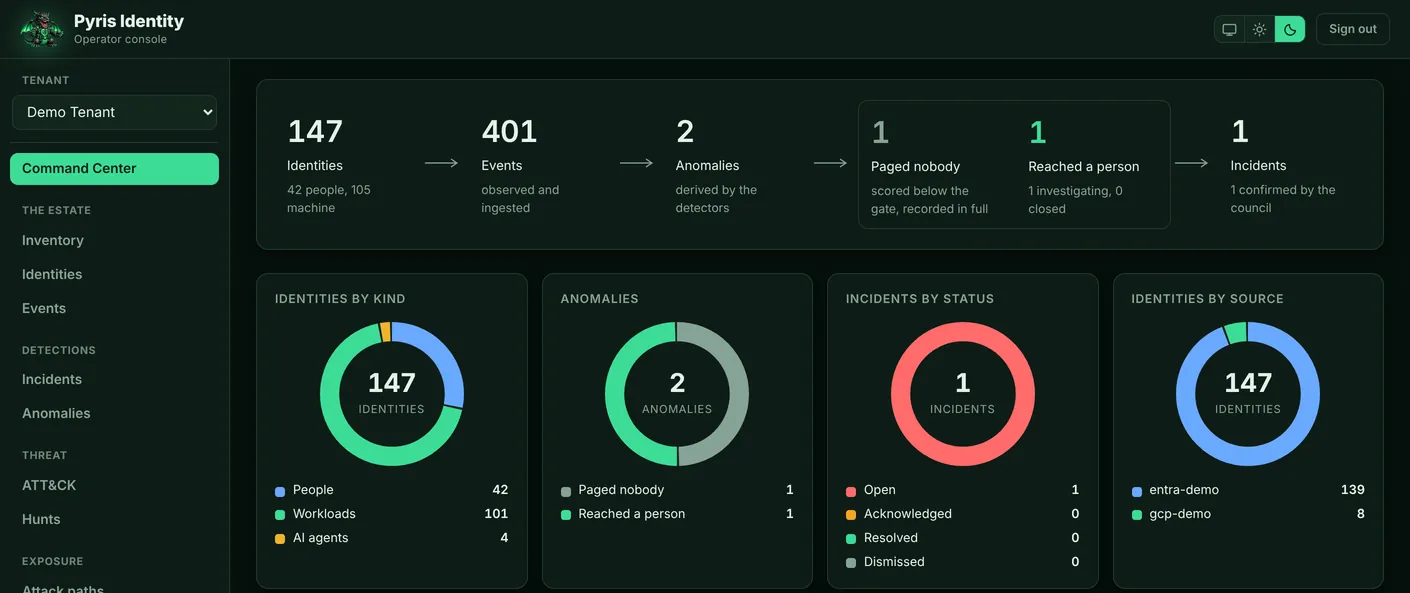
Dashboard
O funil inteiro em uma tela: identidades, eventos, anomalias, o que o filtro segurou, o que chegou a uma pessoa e os incidentes. O que foi silenciado aparece com o mesmo peso do que foi escalado.
O que vende
Attack Paths
De cada porta de entrada (uma credencial exposta, um terceiro, um app consentido por todos, um privilégio dormente) até a administração, pelo caminho mais curto entre controles e permissões delegadas.
- Na demonstração: 13 caminhos, 6 até a administração global, 8 por portas que alguém de fora já tem
- Um caminho novo até a administração vira detecção por si só
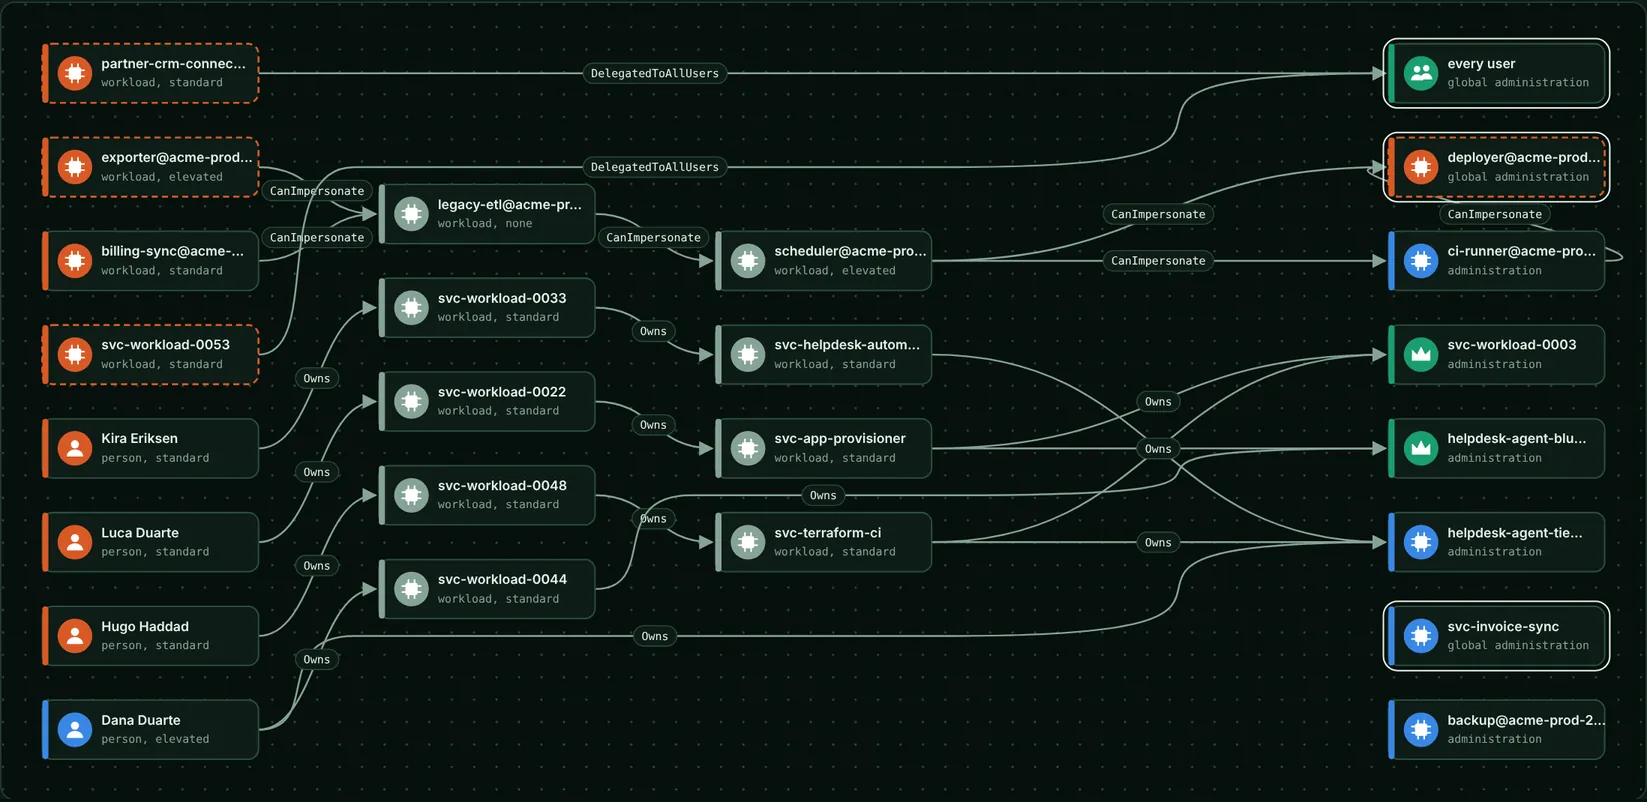
Telas reais da console com o tenant de demonstração, com dados fictícios.
Veja o Pyris Identity no seu ambiente
Uma apresentação de 30 minutos com nossos especialistas, com um tenant de demonstração e os seus casos de uso.
O que é
O Pyris Identity é uma plataforma de ITDR. Ele lê continuamente os provedores de identidade do cliente, monta um inventário vivo de cada identidade (pessoas, contas de serviço e agentes de IA), cruza com credenciais expostas e caminhos de ataque e submete cada anomalia a um conselho de modelos de IA antes de chegar a uma pessoa. O resultado não é um feed de alertas: são poucos incidentes, totalmente investigados.
Por que é diferente
Cada incidente responde a quatro perguntas ao mesmo tempo. O que não responde às quatro é contexto, e não acorda ninguém.
Resultados
- Menos de dez incidentes reais por dia
- Fila por impacto, confiança e urgência
- Trilha de auditoria pronta para compliance
- Multi-tenant para SOCs e MSSPs
Capacidades principais
- Entra ID, Google Workspace, Okta, PingOne, Auth0, OneLogin, JumpCloud, Active Directory, AWS e Google Cloud
- Identidades não humanas órfãs, superprivilegiadas, dormentes ou com credenciais antigas
- Credential Truth Engine: vazamentos cruzados com a rotação real, sem testar senhas
- Password spray, MFA fatigue, persona fora do padrão, consentimento e concessão de privilégio
- Attack Paths, blast radius e mapeamento MITRE ATT&CK
- Agentic AI Privilege Control, Supply Chain Identity Guard e Identity Deception
Inovação
O que nos diferencia
Agentes de IA
Quais identidades são agentes, o que cada um alcança e quando o acesso cresce.
Identity Deception
Iscas declaradas pelo cliente: qualquer toque nelas vira sinal.
Plano de resposta
Passos tipados com o que cada um revoga, no Slack, Teams, e-mail ou webhook.
SIEM e SOAR
Incidentes em OCSF e ciclo de vida bidirecional com o SIEM.
Supply chain
Terceiros que agem dentro do ambiente e quanto cada um alcança.
Hunts
Buscas salvas e agendadas no log de eventos, com indicadores de inteligência.
Agent e Agentless
Agentless por API para nuvem e SaaS; Agent dentro do perímetro para diretórios locais como o Active Directory.
PT, ES e EN
Narrativas e planos no idioma do tenant, não só a interface traduzida.
Benefícios
Silêncio que funciona
400 falhas de login de um scanner não acordam ninguém. Uma conta órfã com Global Admin, sim.
Veredito auditável
Cada voto do conselho fica registrado, com a divergência visível.
No idioma do analista
Narrativas de investigação nativas em português, espanhol e inglês.
Somente leitura
Nada é escrito no seu provedor de identidade. A plataforma recomenda, a pessoa decide.
Feito para
Implantação
Modos de operação
Solicite uma demonstração
Quer ver o Pyris Identity em ação?
Conte um pouco sobre o seu ambiente e um especialista entra em contato em até um dia útil para agendar uma demonstração personalizada.
- Apresentação ao vivo do Dashboard e do Attack Path
- Aderência aos seus casos de uso e requisitos de compliance
- Opções de implantação: SaaS, on-premises ou air-gapped