Pyris Hunter · Plataforma de Seguridad Ofensiva
Ataque real. Prueba en cada hallazgo.
Pentest automatizado, DAST, seguridad de API y Red Team en una sola plataforma
Agent y Agentless, en el entorno externo y en el interno: pruebas ofensivas continuas, con recibo en cada hallazgo.
Autorizado
Ninguna acción sin un engagement firmado. El alcance lo aplica la propia plataforma.
Confirmado
Reproducción y validación separan lo potencial de lo confirmado.
Con recibo
Cada hallazgo trae la solicitud y la respuesta reales que lo prueban.
Legible
Dashboards e informes que un gerente no técnico entiende.
Pantallas reales de la consola
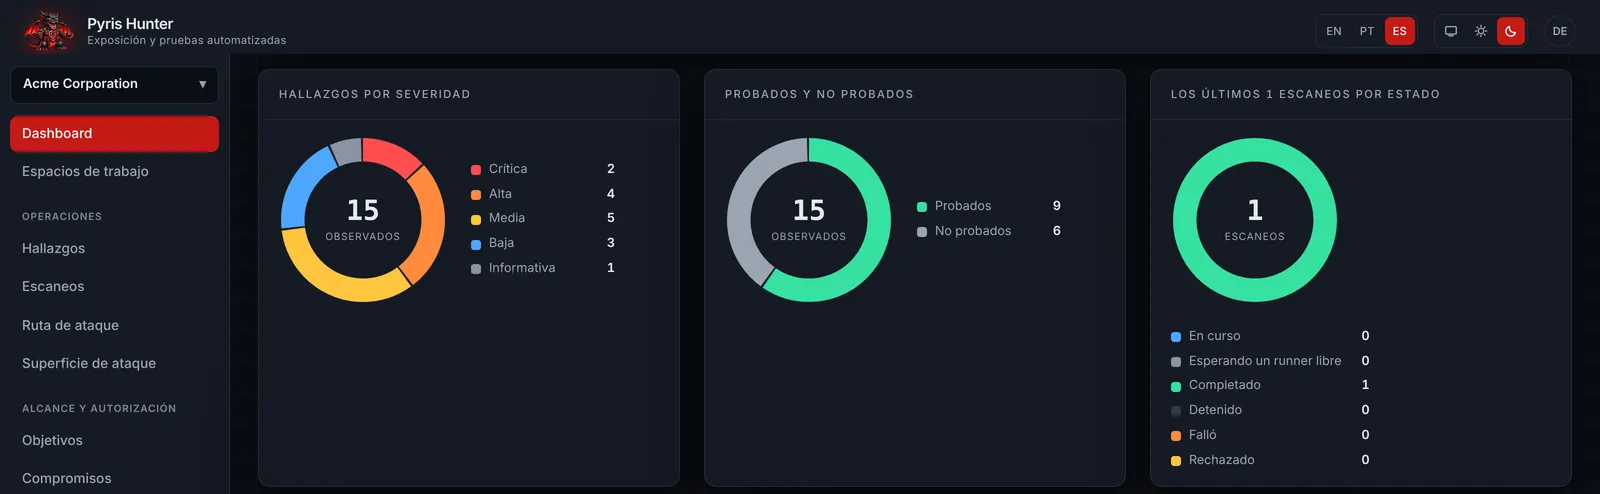
Dashboard
La postura del cliente en gráficos que un gerente lee de un vistazo: hallazgos por severidad, probados y no probados, y escaneos por estado. Cada número abre el hallazgo y el recibo que lo respalda.
Lo que vende
Attack Path
Las cadenas de ataque que Pyris Hunter probó, dibujadas como grafo interactivo en tres carriles (externo, entorno interno y nube): desde un host que recibe entrada de internet hasta un activo interno o un rol en la nube, paso a paso, con la técnica MITRE ATT&CK en cada enlace.
- El título es lo que la cadena probó, nunca un conteo
- Cada paso dice qué produjo y por qué es exactamente lo que consumió el siguiente
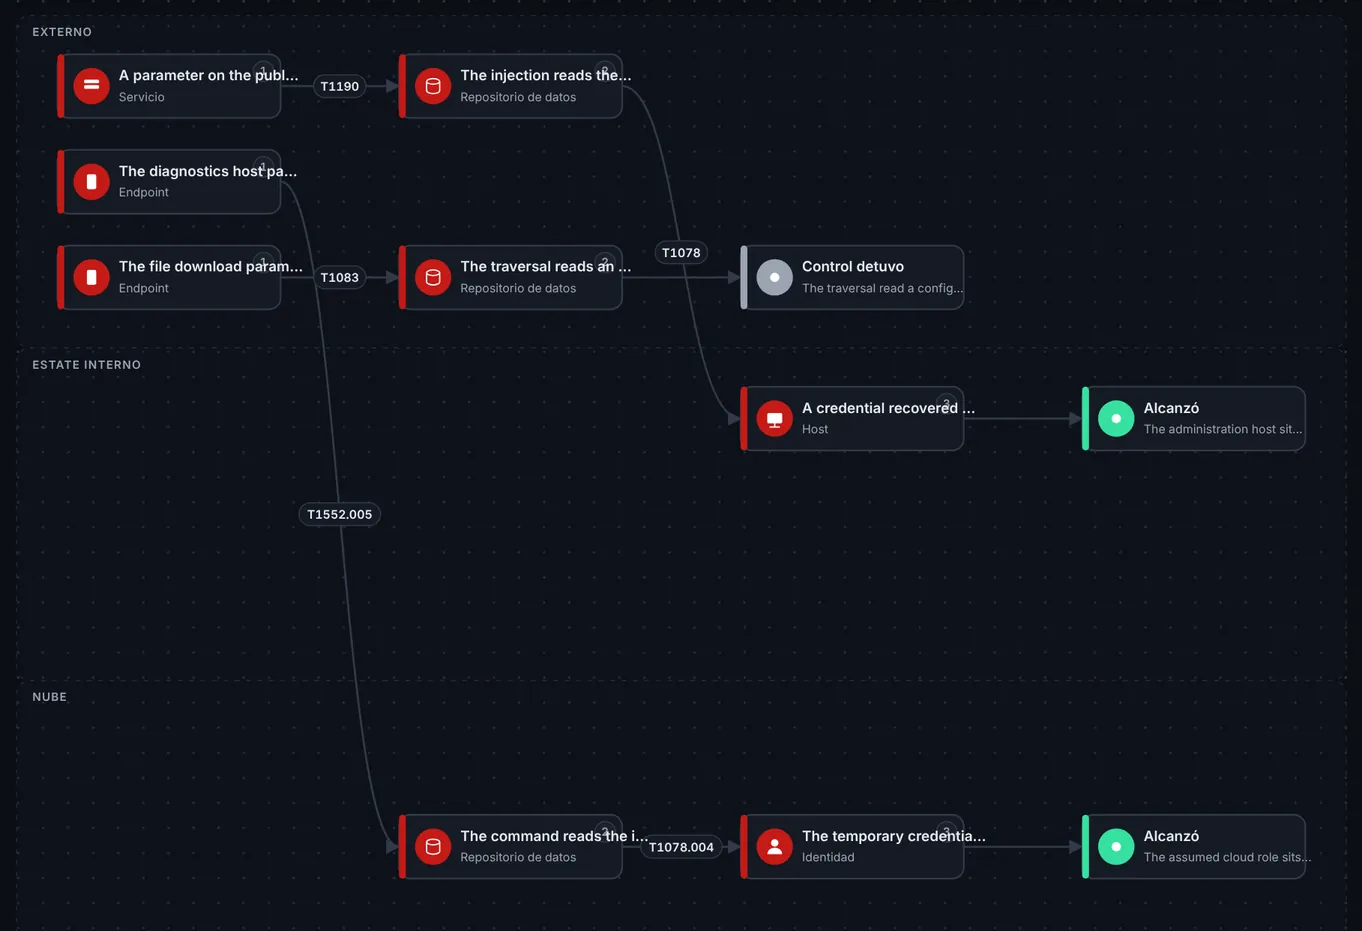
Pantallas reales de la consola en un workspace de demostración, con datos ficticios.
Vea Pyris Hunter en su entorno
Una presentación de 30 minutos con nuestros especialistas, con un tenant de demostración y sus propios casos de uso.
Qué es
Pyris Hunter es una plataforma ofensiva para visibilidad continua de la exposición y pruebas ofensivas automatizadas: pentest automatizado, escaneo de vulnerabilidades, DAST, seguridad de API y operaciones de Red Team. Muchos motores trabajan bajo un único contrato y comparten descubrimiento, deduplicación, reproducción, correlación y puntuación. Todo corre bajo un engagement de pentest autorizado por contrato.
Por qué es diferente
El falso positivo es el enemigo. Un hallazgo llega a la pantalla como confirmado solo cuando viene con su prueba, y esa prueba es lo que compra el cliente.
Resultados
- Hallazgos confirmados, cada uno con su recibo
- Cola priorizada que el negocio entiende
- Informes técnico y ejecutivo en PDF
- Tráfico reconocible por su blue team
Capacidades principales
- Descubrimiento de subdominios, puertos, servicios, versiones, tecnologías, contenido y especificaciones de API
- DAST: SQL injection, XSS reflejado y almacenado, SSTI, XXE, command injection, path traversal y upload
- Escaneo autenticado y API: IDOR, BOLA y BFLA probados con el par de solicitudes autorizada y no autorizada
- Clases ciegas confirmadas por interacción out-of-band, como SSRF y command injection ciegas
- Servicios expuestos: bases sin autenticación, directorios, protocolos heredados y takeover de subdominio
- Superficie de IA y MCP, incluida la prompt injection indirecta
Innovación
Lo que nos diferencia
Red Team post acceso
Persistencia, movimiento lateral y emulación de adversario, con alcance en el implant, expiración y kill switch.
EASM continuo
Descubrimiento y monitoreo continuos de la superficie externa, con inteligencia de amenazas integrada.
AI Operator
Un planificador que lee el grafo y los hallazgos y elige la próxima prueba, con aprobación humana.
Agent y Agentless
Ambos modos cubren el entorno externo y el interno: sin instalar nada, o con un agent liviano dentro del entorno, incluso en assumed breach.
Safe mode graduado
De solo lectura a explotación controlada, con el techo definido por engagement.
Parada de emergencia
El cliente detiene cualquier escaneo, y la plataforma muestra que se detuvo.
Reprueba y MCP
El agente de código del desarrollador lee el hallazgo y pide la reprueba de la corrección.
Segunda opinión de IA
Los hallazgos críticos y altos pueden ser adjudicados por un modelo, con consentimiento.
Beneficios
Rápido y continuo
Escaneos bajo demanda y programados, la peor exposición primero y alertas de cambio.
Sin ruido
Un motor solo entra si prueba que dispara en el objetivo vulnerable y calla en el limpio.
Seguro por diseño
Safe mode graduado, alcance aplicado y parada de emergencia que prueba que paró.
Grey box
Hallazgos de código (SAST y SCA de Drogonsec) cruzados con la confirmación en vivo.
Hecho para
Implementación
Modos de operación
Solicite una demostración
¿Quiere ver Pyris Hunter en acción?
Cuéntenos un poco sobre su entorno y un especialista le contactará en un día hábil para agendar una demostración personalizada.
- Presentación en vivo del Dashboard y del Attack Path
- Ajuste a sus casos de uso y requisitos de cumplimiento
- Opciones de implementación: SaaS, on-premises o air-gapped