Pyris Shield · Capa de Operaciones de SOC
Miles de señales. Pocos casos.
Operaciones de seguridad con IA sobre el SOC y el SIEM que ya tiene
Correlación entre todas las fuentes, validación por varios modelos de IA y casos investigados entregados en el service desk de su equipo.
¿Real?
Correlacionado entre fuentes y confirmado con quórum en el consejo de modelos.
¿Hasta dónde?
El activo o la identidad, su dueño, su criticidad y su radio de impacto.
¿Ahora?
El mismo log junto a una CVE que entró al KEV hace dos horas.
¿Accionable?
Playbook tipado con la traza de evidencias, directo en su ITSM.
Pantallas reales de la consola
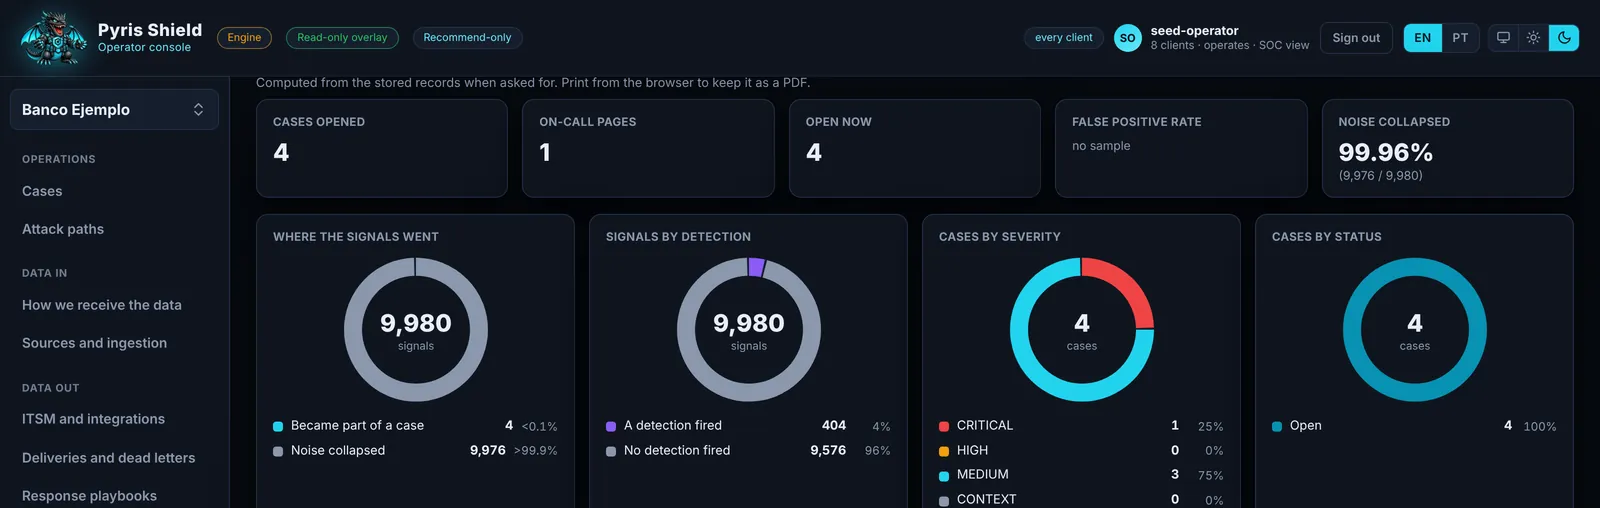
Dashboard
La operación del SOC en una pantalla: lo que entró, lo que la correlación y la política silenciaron con motivo, lo que confirmó el consejo y los casos abiertos, por impacto y urgencia.
Lo que vende
Attack Path
Cada caso dibujado como el camino que recorrió el atacante: el origen, las técnicas MITRE ATT&CK, los activos e identidades alcanzados y hasta dónde puede llegar el impacto. En la demo: 15 pasos, 11 entidades, 8 tácticas y 10 técnicas.
- Construido a partir de las evidencias del caso, nunca inventado por un modelo
- Es la imagen que el analista lleva a la reunión de incidente
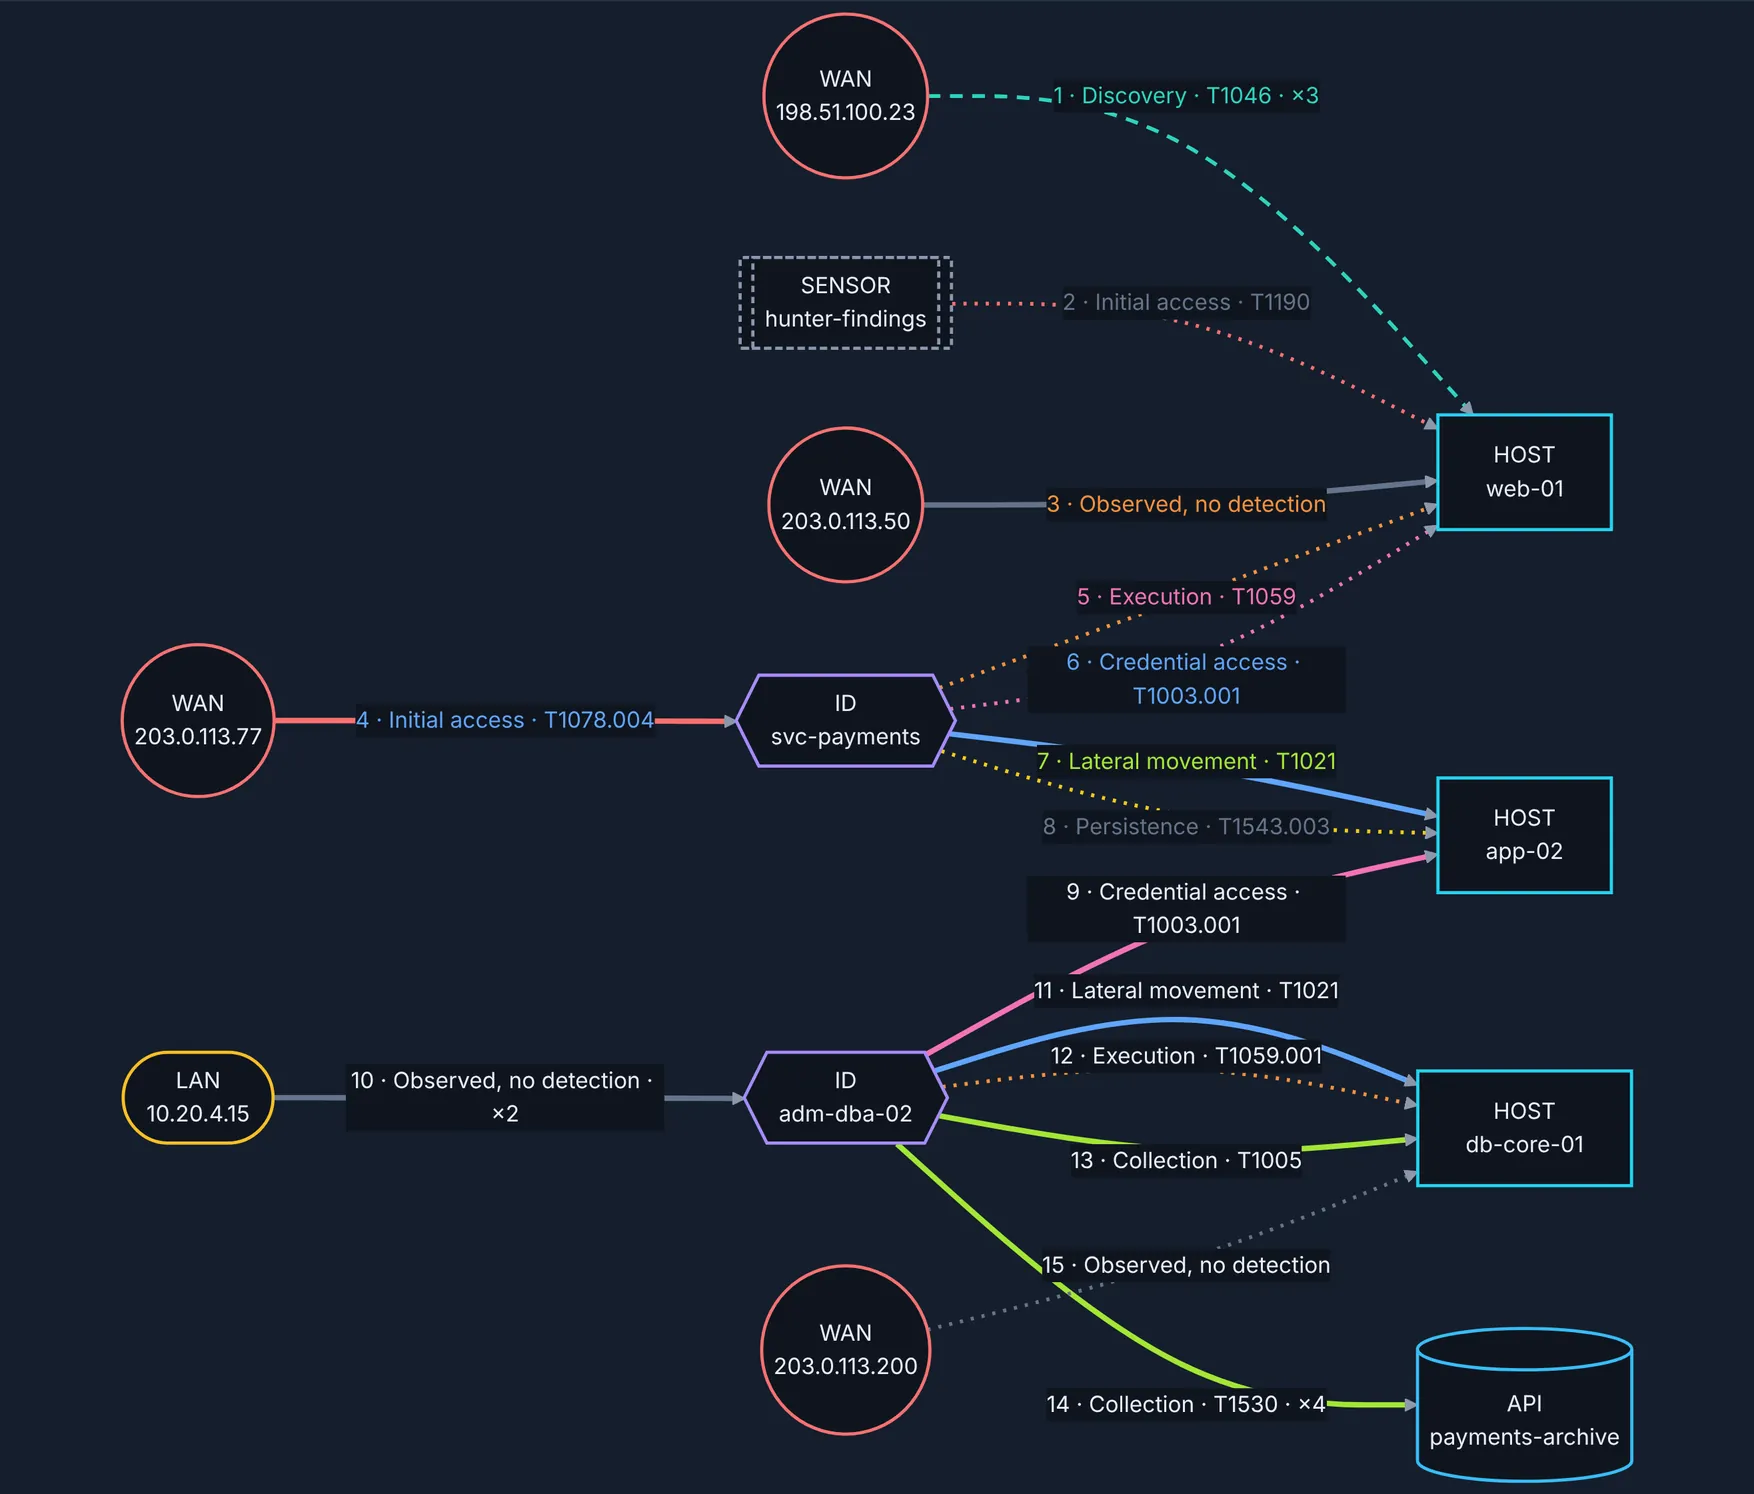
Pantallas reales de la consola con un tenant de demostración, con datos ficticios.
Vea Pyris Shield en su entorno
Una presentación de 30 minutos con nuestros especialistas, con un tenant de demostración y sus propios casos de uso.
Qué es
Pyris Shield es la plataforma de operaciones de seguridad sobre la que corre un SOC: detección, triaje, investigación, gestión de casos y orquestación de respuesta. Recibe la telemetría del cliente en OCSF, más las alertas de cualquier SOC o SIEM externo, las correlaciona, valida cada candidato en un consejo de modelos de IA y entrega pocos casos totalmente investigados. Es el motor de CROSS-INTEL SOC as a Service.
Por qué es diferente
Overlay, no un SIEM: Shield trabaja sobre la telemetría que usted ya guarda, sin cambiar de herramienta y sin cobrar por ingesta.
Resultados
- Cola por confianza, impacto y urgencia
- Tasa de falsos positivos medida
- Informes calculados de los registros
- Multi-tenant para MSSPs y SOCs
Capacidades principales
- Wazuh, Splunk, Microsoft Sentinel, CrowdStrike, Google SecOps y EDRs de nube como fuentes
- Enriquecido por Pyris Identity, Sentra, Hunter e Intelligence: identidad, activo, blast radius y prueba
- Detecciones Sigma de Pyris Intelligence, evaluadas en vuelo sin guardar el registro
- Consejo de modelos con quórum, confianza calculada en código y votos auditables
- Casos en ServiceNow, Jira y GLPI; avisos en Slack, Teams, PagerDuty y correo
- Respuesta opcional con aprobación humana, doble confirmación y reversión
Innovación
Lo que nos diferencia
Agent y Agentless
Pull por API sin instalar nada, o un colector liviano en su red con mTLS y enmascaramiento en origen.
Kill switch del cliente
El cliente pausa la recolección por tenant o por fuente, y la pausa queda como brecha registrada.
Playbooks tipados
La recomendación completa: el playbook propuesto, los que fallaron y por qué.
SOC de terceros
El SIEM que el cliente ya paga se vuelve fuente y, luego, destino de acción.
Informes ejecutivos
Calculados al momento desde los registros, siempre diciendo qué sigue abierto.
Respuesta autónoma
Ejecución en Falcon, Defender y más, con quórum, opt-in, doble aprobación y reversión.
Narrativas con IA
Escritas sobre tokens y completadas en código: nada sensible sale del entorno.
ES, PT y EN
Investigación en el idioma del analista, con el vocabulario del mercado.
Beneficios
Menos de diez casos al día
Cinco fuentes viendo el mismo escáner son un contexto, no cinco alertas.
Sin cambiar de herramienta
El analista trabaja en su service desk, y el motivo de cierre se vuelve métrica.
Silencio auditable
Toda supresión tiene vencimiento y motivo. Nada se silencia sin registro.
Sus datos son suyos
Campos enmascarados en su red y ninguna telemetría bruta guardada.
Hecho para
Implementación
Modos de operación
Solicite una demostración
¿Quiere ver Pyris Shield en acción?
Cuéntenos un poco sobre su entorno y un especialista le contactará en un día hábil para agendar una demostración personalizada.
- Presentación en vivo del Dashboard y del Attack Path
- Ajuste a sus casos de uso y requisitos de cumplimiento
- Opciones de implementación: SaaS, on-premises o air-gapped