Pyris Identity · Postura de Seguridad de Identidad
Menos alertas. Incidentes reales.
ITDR para identidades humanas, no humanas y agentes de IA
Cientos de anomalías diarias se vuelven menos de diez incidentes investigados, validados por varios modelos de IA y narrados en su idioma.
¿Real?
Pasó el filtro determinista y obtuvo quórum en el consejo de modelos.
¿Hasta dónde?
La identidad, su dueño, su privilegio y todo lo que alcanza.
¿Ahora?
Una cuenta inactiva que despertó anoche es otra historia.
¿Accionable?
Un plan de respuesta tipado y una narrativa de noventa segundos.
Pantallas reales de la consola
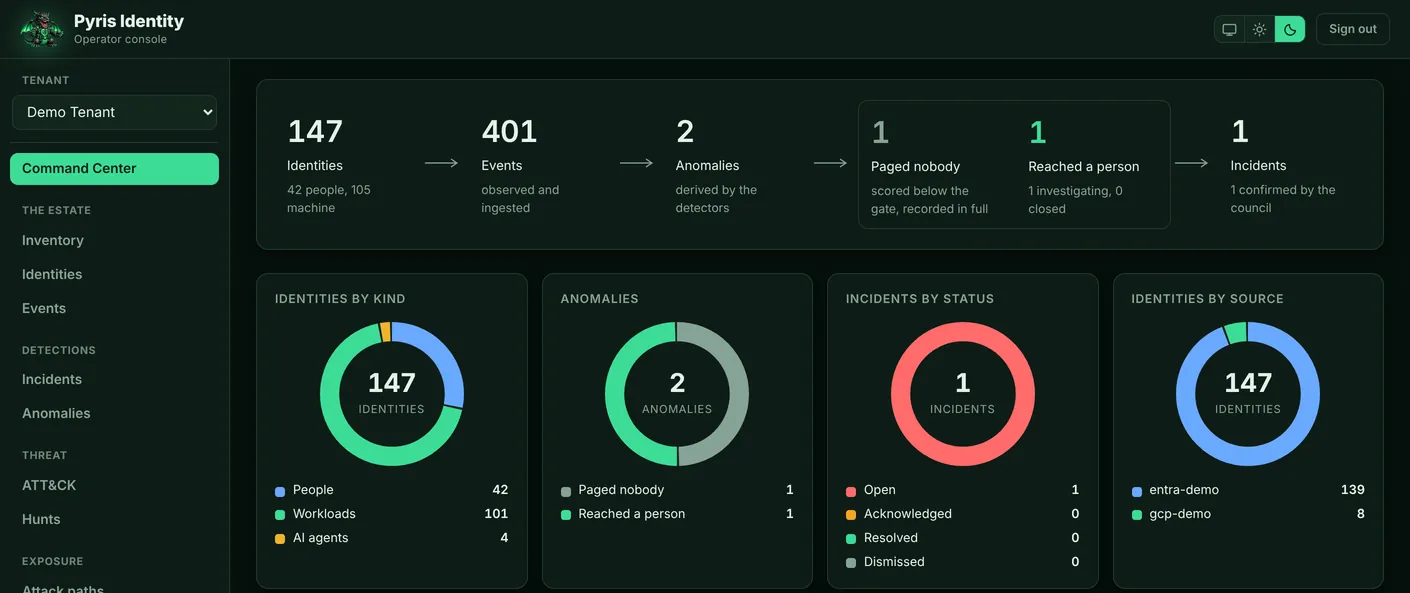
Dashboard
Todo el embudo en una pantalla: identidades, eventos, anomalías, lo que el filtro retuvo, lo que llegó a una persona y los incidentes. Lo silenciado se muestra con el mismo peso que lo escalado.
Lo que vende
Attack Paths
Desde cada puerta de entrada (una credencial expuesta, un tercero, una app consentida por todos, un privilegio inactivo) hasta la administración, por el camino más corto entre controles y permisos delegados.
- En la demo: 13 caminos, 6 hasta la administración global, 8 por puertas que alguien de afuera ya tiene
- Un camino nuevo hasta la administración es una detección por sí solo
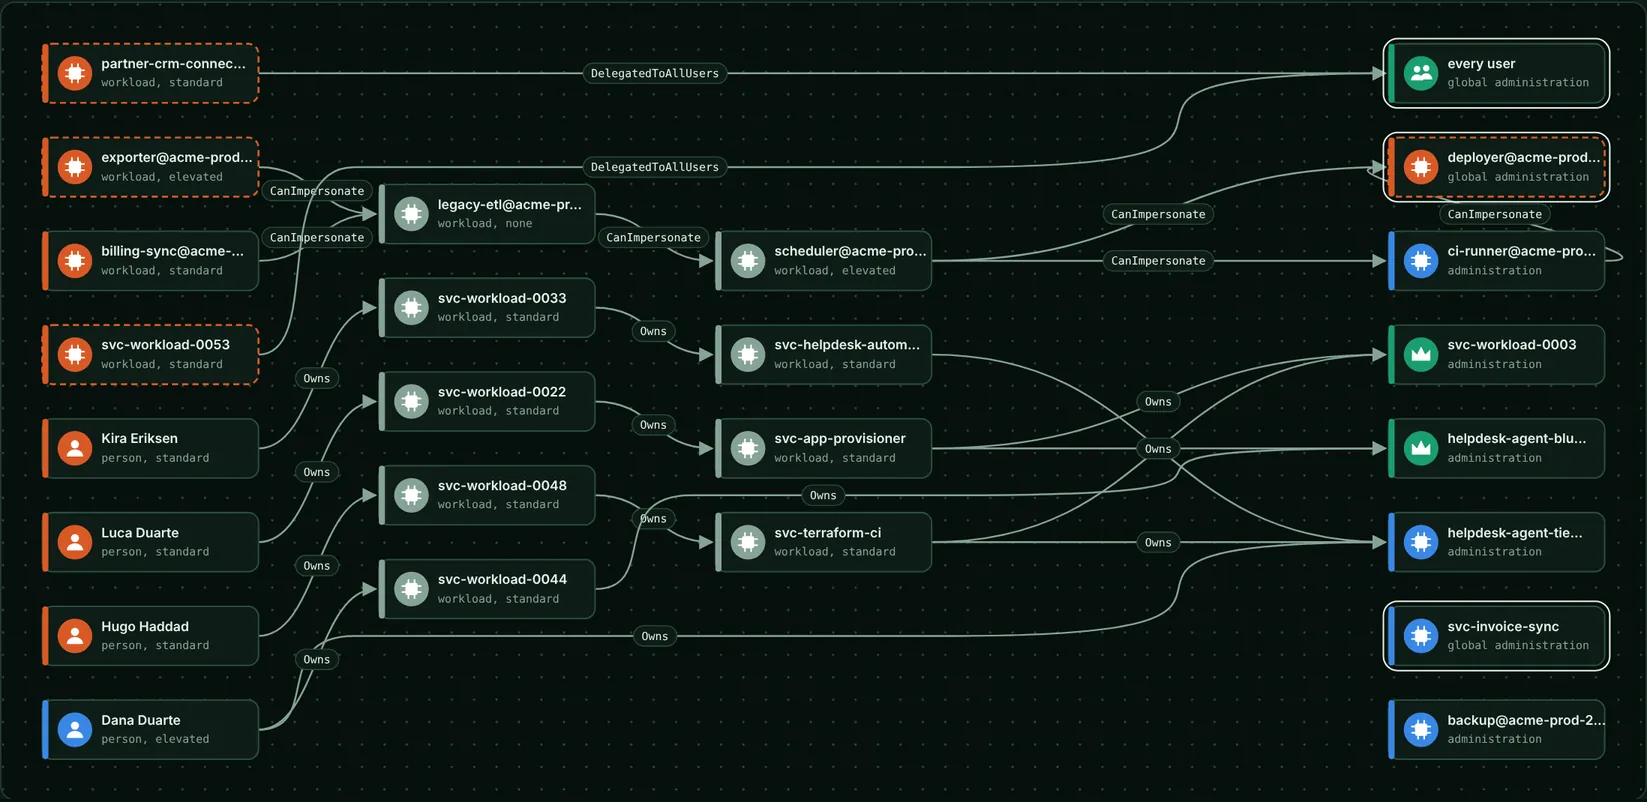
Pantallas reales de la consola con el tenant de demostración, con datos ficticios.
Vea Pyris Identity en su entorno
Una presentación de 30 minutos con nuestros especialistas, con un tenant de demostración y sus propios casos de uso.
Qué es
Pyris Identity es una plataforma de ITDR. Lee de forma continua los proveedores de identidad del cliente, construye un inventario vivo de cada identidad (personas, cuentas de servicio y agentes de IA), lo cruza con credenciales expuestas y caminos de ataque y somete cada anomalía a un consejo de modelos de IA antes de que llegue a una persona. El resultado no es un feed de alertas: son pocos incidentes, totalmente investigados.
Por qué es diferente
Cada incidente responde a cuatro preguntas al mismo tiempo. Lo que no responde a las cuatro es contexto, y no despierta a nadie.
Resultados
- Menos de diez incidentes reales por día
- Cola por impacto, confianza y urgencia
- Traza de auditoría lista para compliance
- Multi-tenant para SOCs y MSSPs
Capacidades principales
- Entra ID, Google Workspace, Okta, PingOne, Auth0, OneLogin, JumpCloud, Active Directory, AWS y Google Cloud
- Identidades no humanas huérfanas, sobreprivilegiadas o inactivas
- Credential Truth Engine: filtraciones cruzadas con la rotación real, sin probar contraseñas
- Password spray, MFA fatigue, persona atípica y concesión de privilegios
- Attack Paths, blast radius y mapeo MITRE ATT&CK
- Agentic AI Privilege Control, Supply Chain Identity Guard e Identity Deception
Innovación
Lo que nos diferencia
Agentes de IA
Qué identidades son agentes, qué alcanza cada uno y cuándo crece el acceso.
Identity Deception
Señuelos declarados por el cliente: cualquier toque se vuelve señal.
Plan de respuesta
Pasos tipados con lo que revoca cada uno, en Slack, Teams, correo o webhook.
SIEM y SOAR
Incidentes en OCSF y ciclo de vida bidireccional con el SIEM.
Supply chain
Terceros que actúan dentro del entorno y cuánto alcanza cada uno.
Hunts
Búsquedas guardadas y programadas en el log de eventos, con indicadores de inteligencia.
Agent y Agentless
Agentless por API para nube y SaaS; Agent dentro del perímetro para directorios locales como Active Directory.
ES, PT y EN
Narrativas y planes en el idioma del tenant, no solo la interfaz traducida.
Beneficios
Silencio que funciona
400 fallos de login de un escáner no despiertan a nadie. Una cuenta huérfana con Global Admin, sí.
Veredicto auditable
Cada voto del consejo queda registrado, con la divergencia visible.
En el idioma del analista
Narrativas de investigación nativas en español, portugués e inglés.
Solo lectura
Nada se escribe en su proveedor de identidad. La persona decide.
Hecho para
Implementación
Modos de operación
Solicite una demostración
¿Quiere ver Pyris Identity en acción?
Cuéntenos un poco sobre su entorno y un especialista le contactará en un día hábil para agendar una demostración personalizada.
- Presentación en vivo del Dashboard y del Attack Path
- Ajuste a sus casos de uso y requisitos de cumplimiento
- Opciones de implementación: SaaS, on-premises o air-gapped