Pyris Nexus · Riesgo de Terceros + Supply Chain
No es una nota. Es un camino.
Gestión de riesgo de terceros y seguridad de la cadena de suministro
El acceso real que cada proveedor tiene a su entorno, el camino de ataque hasta su High Value Target y lo que se detiene si ese eslabón cae.
¿Conectado?
OAuth, API, rol cross-account, federación SSO: el acceso vivo y su privilegio.
¿Hasta dónde?
El blast radius: lo que alcanza ese acceso en la cadena, hasta el High Value Target.
¿Explotable?
Un camino probado con recibo, no solo posible.
¿Qué se detiene?
Impacto en la resiliencia: servicio de negocio, concentración y punto único de falla.
Pantallas reales de la consola
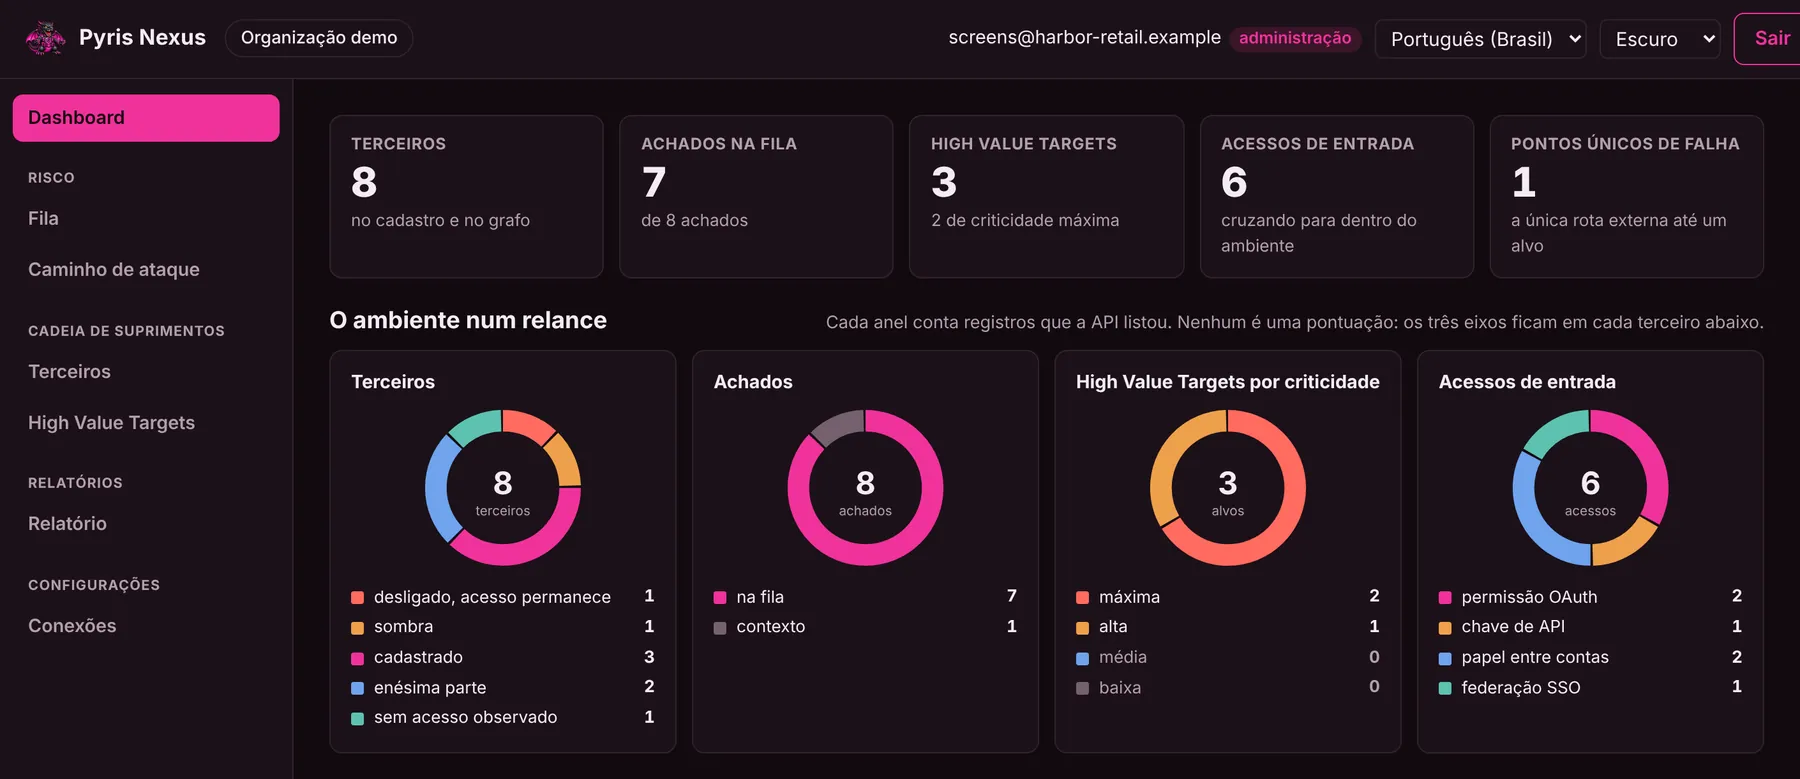
Dashboard
La nueva consola, al estilo de la familia Pyris: menú lateral y un Dashboard con los indicadores (terceros, hallazgos en cola, High Value Targets, accesos de entrada y puntos únicos de falla) y gráficos de torta por estado, criticidad y tipo de acceso.
Lo que vende
Attack Path
El camino que hace un atacante por la cadena de suministro: desde el proveedor (o el proveedor del proveedor) por el acceso que tiene hasta el High Value Target y el servicio de negocio que se detiene.
- Cada enlace dice cómo se conoce y si está probado
- Muestra el punto único de falla de todas las rutas
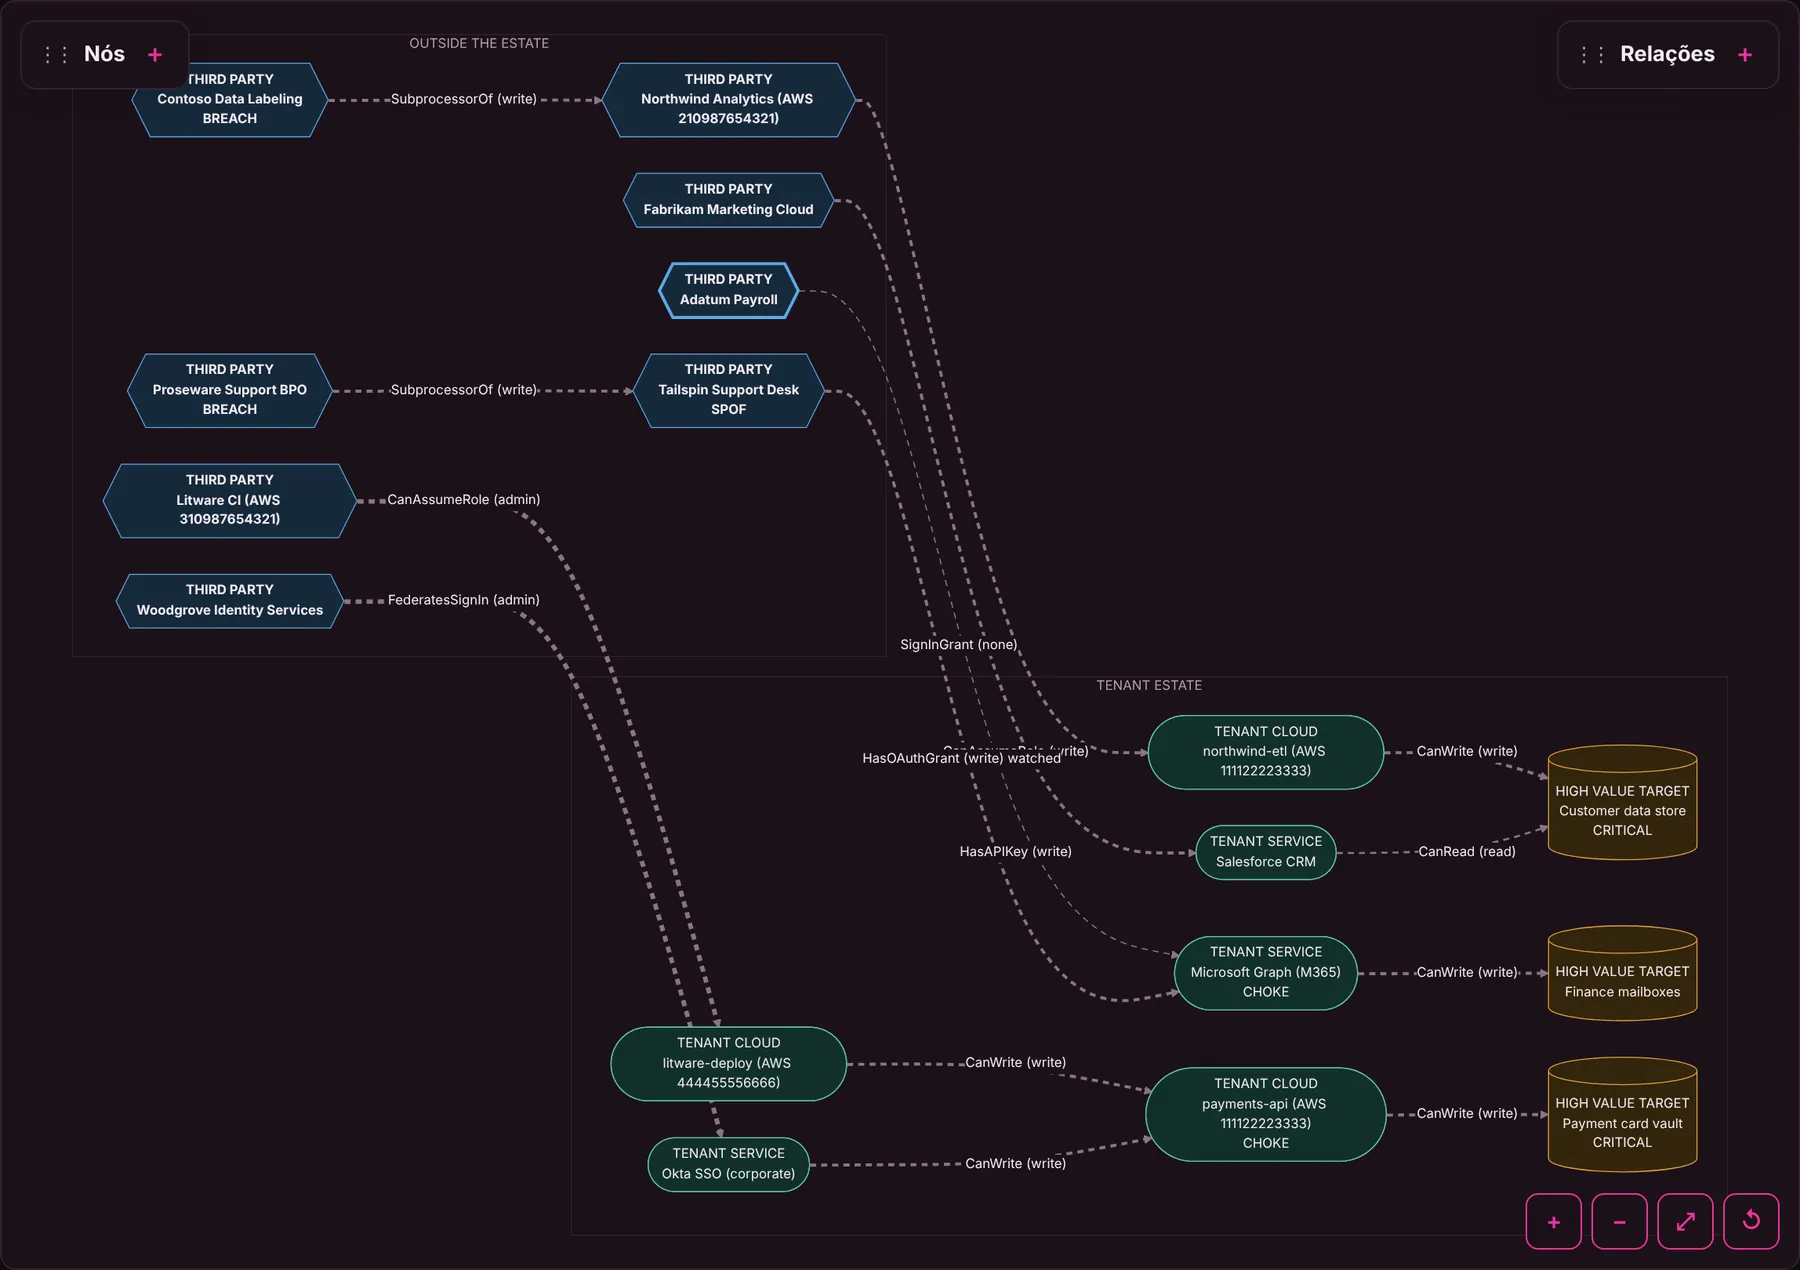
Pantallas reales de la consola con el tenant de demostración, con datos ficticios.
Vea Pyris Nexus en su entorno
Una presentación de 30 minutos con nuestros especialistas, con un tenant de demostración y sus propios casos de uso.
Qué es
Pyris Nexus es una plataforma de TPCRM y seguridad de la cadena de suministro. No evalúa al proveedor aislado: dibuja el tejido vivo de conexiones entre el cliente y sus terceros, cuartos y servicios de nube, y entrega una decisión. Por qué camino llega un atacante a un High Value Target a través de la cadena, qué cae si un eslabón es comprometido y qué corregir primero. La resiliencia operacional es el modelo de puntuación.
Por qué es diferente
Un proveedor con mala nota y sin acceso es contexto. Un proveedor con buena nota y rol de escritura en producción es el primero de la cola.
Resultados
- Cola por riesgo real, no por nota
- Decisión explicada, eje por eje
- Evidencia lista para DORA, NIS2 e ISO 27036
- Multi-tenant para MSSPs y consultoras
Capacidades principales
- Descubrimiento de accesos: grants OAuth y API en M365 y Google, roles cross-account en AWS y federación SSO
- Rating de afuera hacia adentro y postura de nube del tercero (AWS y Entra ID), sin exigir cooperación
- Cuartos y quintos terceros declarados, con el nivel derivado de la ruta real del acceso
- Señales de filtración por empresa, nunca por persona, con inteligencia de amenazas integrada
- Concentración y punto único de falla: quién es la única ruta a cada High Value Target
- Prueba ofensiva de un camino con Pyris Hunter, bajo autorización del cliente
Innovación
Lo que nos diferencia
Agent y Agentless
Agentless por fuera y por API; un Agent colector dentro de su entorno lee el lado interno de cada acceso.
Detección por camino
Regla Sigma por acceso, en el dialecto del SIEM, con la cobertura seguida.
Cuestionarios con IA
Lee el SOC 2 y la página de subprocesadores, redacta contra evidencias y una persona firma.
Simulación what-if
Quite un acceso o un proveedor y vea quién queda como ruta única.
Cambios continuos
El grafo se recolecta y cada cambio se avisa por webhook firmado.
Compliance
Mapeo a SOC 2, ISO 27036, DORA y NIS2.
Integraciones
Jira, ServiceNow, webhooks y salida OCSF al SIEM.
Método probado
Basado en el libro TPRM-Driven Supply Chain Cybersecurity, de Filipi Pires.
Beneficios
El grafo cruza la frontera
Los ratings evalúan al proveedor aislado. Nexus mapea el acceso que tiene dentro de usted.
Prueba, no solo nota
Un camino se marca probado solo con recibo: exposición, filtración o validación.
GRC y SOC juntos
Cada camino sale con una detección Sigma en el dialecto de su SIEM.
¿Y si?
Corte un acceso o quite un proveedor y vea el grafo recalculado al instante.
Hecho para
Implementación
Modos de operación
Solicite una demostración
¿Quiere ver Pyris Nexus en acción?
Cuéntenos un poco sobre su entorno y un especialista le contactará en un día hábil para agendar una demostración personalizada.
- Presentación en vivo del Dashboard y del Attack Path
- Ajuste a sus casos de uso y requisitos de cumplimiento
- Opciones de implementación: SaaS, on-premises o air-gapped