Pyris Intelligence · Threat Intelligence + Riesgo Digital
Inteligencia hecha detección.
Cyber Threat Intelligence y Digital Risk Protection en una sola plataforma
Amenazas corroboradas por fuentes independientes, filtradas por la realidad de su entorno y entregadas con la regla lista para su SIEM.
¿Corroborado?
Visto en fuentes realmente independientes, no en copias de un comunicado.
¿Relevante?
Cruzado con su stack, sector, geografía, marca y personas protegidas.
¿En movimiento?
Velocidad en ventanas de 1 hora a 7 días, más KEV y EPSS para CVEs.
¿Accionable?
Regla Sigma traducida al dialecto de su SIEM, lista para usar.
Pantallas reales de la consola
Dashboard
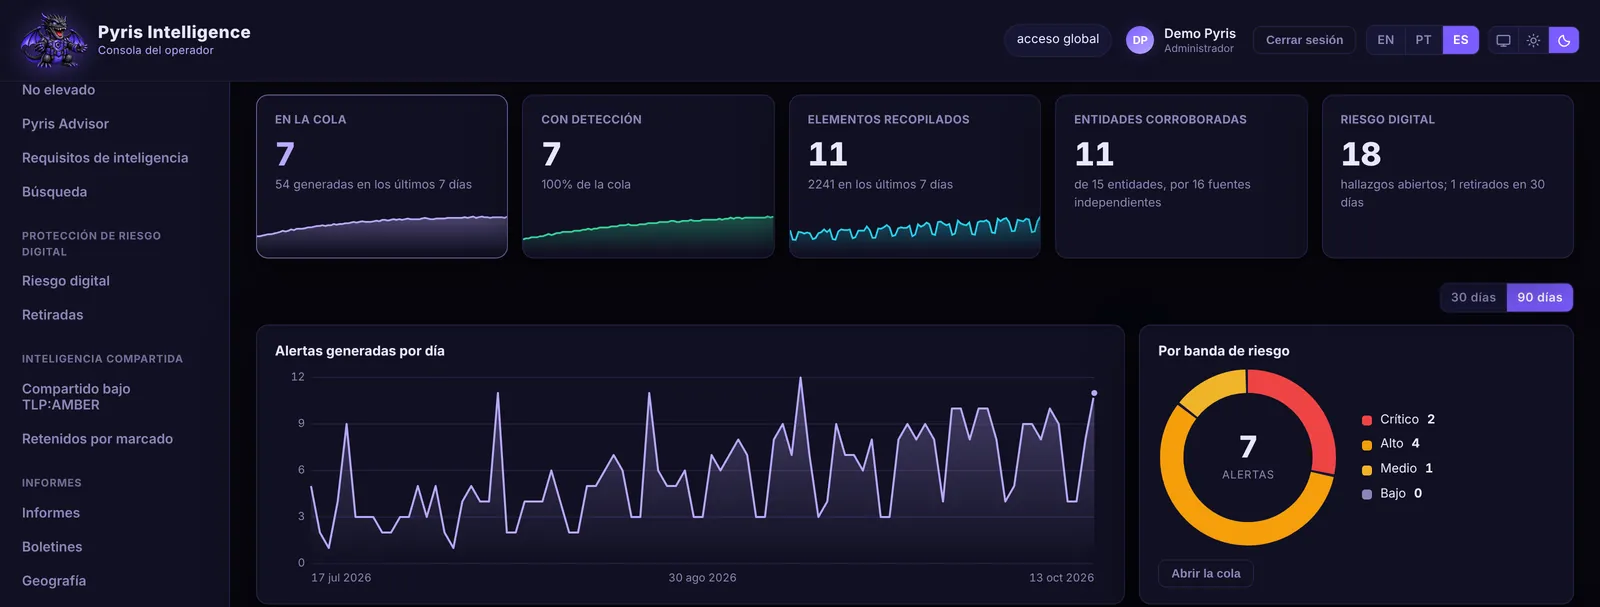
Una pantalla con lo que el responsable de seguridad necesita saber: la cola de alertas, lo que ya trae detección, el volumen recolectado, lo que fue corroborado y los hallazgos de riesgo digital abiertos. Debajo, alertas por día en 30 o 90 días, la distribución por nivel de riesgo y el mapa de los caminos de ataque que apuntan al cliente.
Lo que vende
Attack Path
La cadena de ataque completa, en orden de kill chain: quién puede ir tras el cliente, con qué técnicas MITRE ATT&CK, abierto por cuáles exposiciones del propio cliente y llegando a qué activos.
- Cada enlace dice cómo se conoce: observado en la recolección, documentado por ATT&CK, habilitado por un hallazgo o explotando una vulnerabilidad KEV
- Muestra qué exposición cerrar primero, y es la imagen que el líder de seguridad lleva al directorio
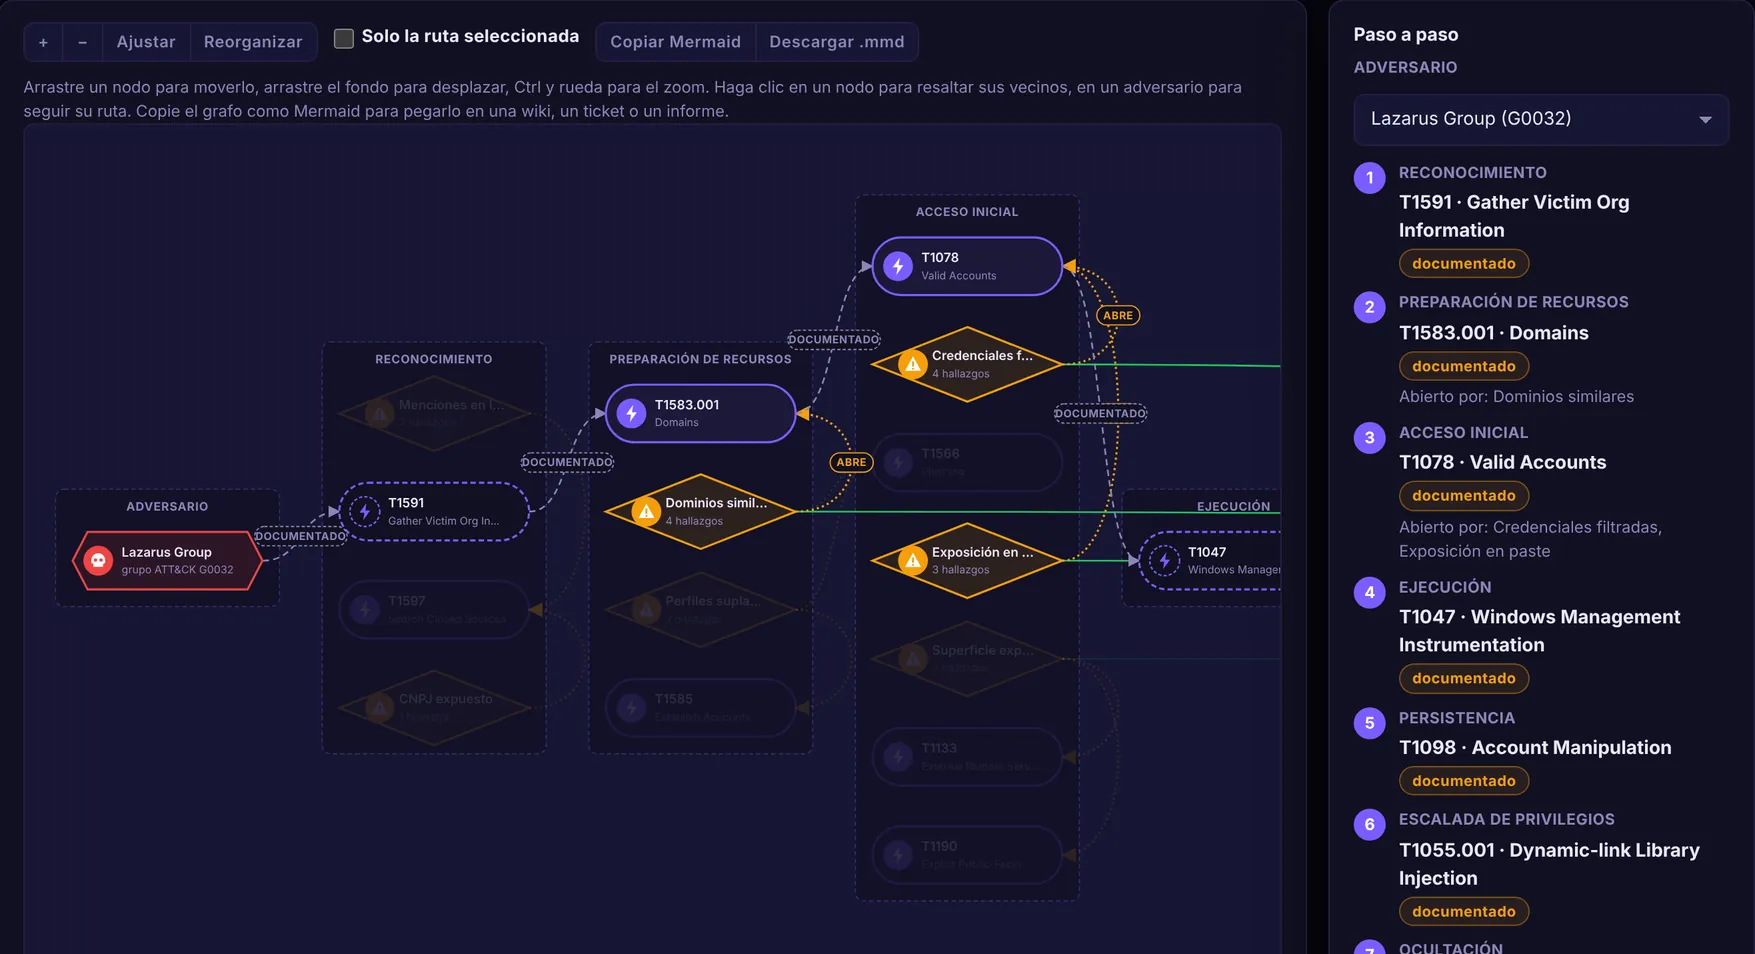
Pantallas reales de la consola en modo demostración, con el cliente ficticio ACME Brasil.
Vea Pyris Intelligence en su entorno
Una presentación de 30 minutos con nuestros especialistas, con un tenant de demostración y sus propios casos de uso.
Qué es
Pyris Intelligence es una plataforma de Cyber Threat Intelligence integrada con Digital Risk Protection. Recolecta de forma continua fuentes abiertas y comerciales de amenazas, corrobora cada dato entre orígenes independientes, cruza lo que aprende con el stack tecnológico, la marca y las personas protegidas de cada cliente y entrega una detección lista para el SIEM, no un resumen más.
Por qué es diferente
Cada alerta responde a cuatro preguntas al mismo tiempo. Lo que no responde a las cuatro es contexto, y no despierta a nadie a las tres de la mañana.
Resultados
- Cola priorizada por confianza, relevancia y tendencia
- Evidencia transparente, sin score de caja negra
- Operación multi-tenant lista para MSSPs
Capacidades principales
- Recolección nativa en español y portugués, con un catálogo curado de fuentes de Brasil, LATAM y la península ibérica
- Base de inteligencia con CVE, EPSS, CISA KEV y actores de amenaza, actualizada a diario
- Detecciones deterministas en Sigma, traducidas a Microsoft Sentinel (KQL) y Splunk (SPL)
- Digital Risk Protection: marca, ejecutivos, dominios look-alike, credenciales filtradas y dark web
- Mapeo MITRE ATT&CK y grafo de Attack Path por cliente
- Distribución en STIX, MISP, TAXII y blocklists
Innovación
Lo que nos diferencia
Detecciones listas
Sigma como forma canónica, entregada en KQL o SPL según el SIEM del cliente.
Takedown gestionado
Detección, paquete de evidencias, notificación, seguimiento y remoción confirmada.
Informes
Por período, en PDF, Word, CSV y Markdown, con los mismos datos de las pantallas.
Agent y Agentless
Agentless en la nube sin instalar nada, o Agent colector dentro del perímetro, incluso air-gapped.
Beneficios
Menos ruido, más señal
Quince portales que repiten un comunicado cuentan como una sola fuente.
Relevancia real
Calculada contra su stack, sector, geografía y personas protegidas. Lo que no le afecta no es alerta.
De la alerta a la detección
Cada alerta trae su propia regla, en el dialecto de su SIEM, con evidencias auditables.
Lente Brasil
Indicadores globales filtrados por lo que apunta a Brasil: dominios .br, bancos y Pix suplantados.
Hecho para
Implementación
Modos de operación
Solicite una demostración
¿Quiere ver Pyris Intelligence en acción?
Cuéntenos un poco sobre su entorno y un especialista le contactará en un día hábil para agendar una demostración personalizada.
- Presentación en vivo del Dashboard y del Attack Path
- Ajuste a sus casos de uso y requisitos de cumplimiento
- Opciones de implementación: SaaS, on-premises o air-gapped