Pyris Sentra · Plataforma de Gestion de Superficie de Ataque Externa
No es un score. Es una decisión.
Gestión de la superficie de ataque externa (EASM) con inteligencia de amenazas
Descubre todo lo que usted expone en internet, lo cruza con quién está explotando ahora y dice qué corregir primero, con una decisión que se explica.
¿Explotable?
Impacto CVSS, clase CWE y madurez del exploit.
¿Explotado ahora?
CISA KEV, EPSS y campañas activas de actores de amenaza.
¿Por quién?
Actores que apuntan a su sector y la superposición de TTPs.
¿Le afecta?
Un activo confirmado como suyo, alcanzable y crítico para el negocio.
Pantallas reales de la consola
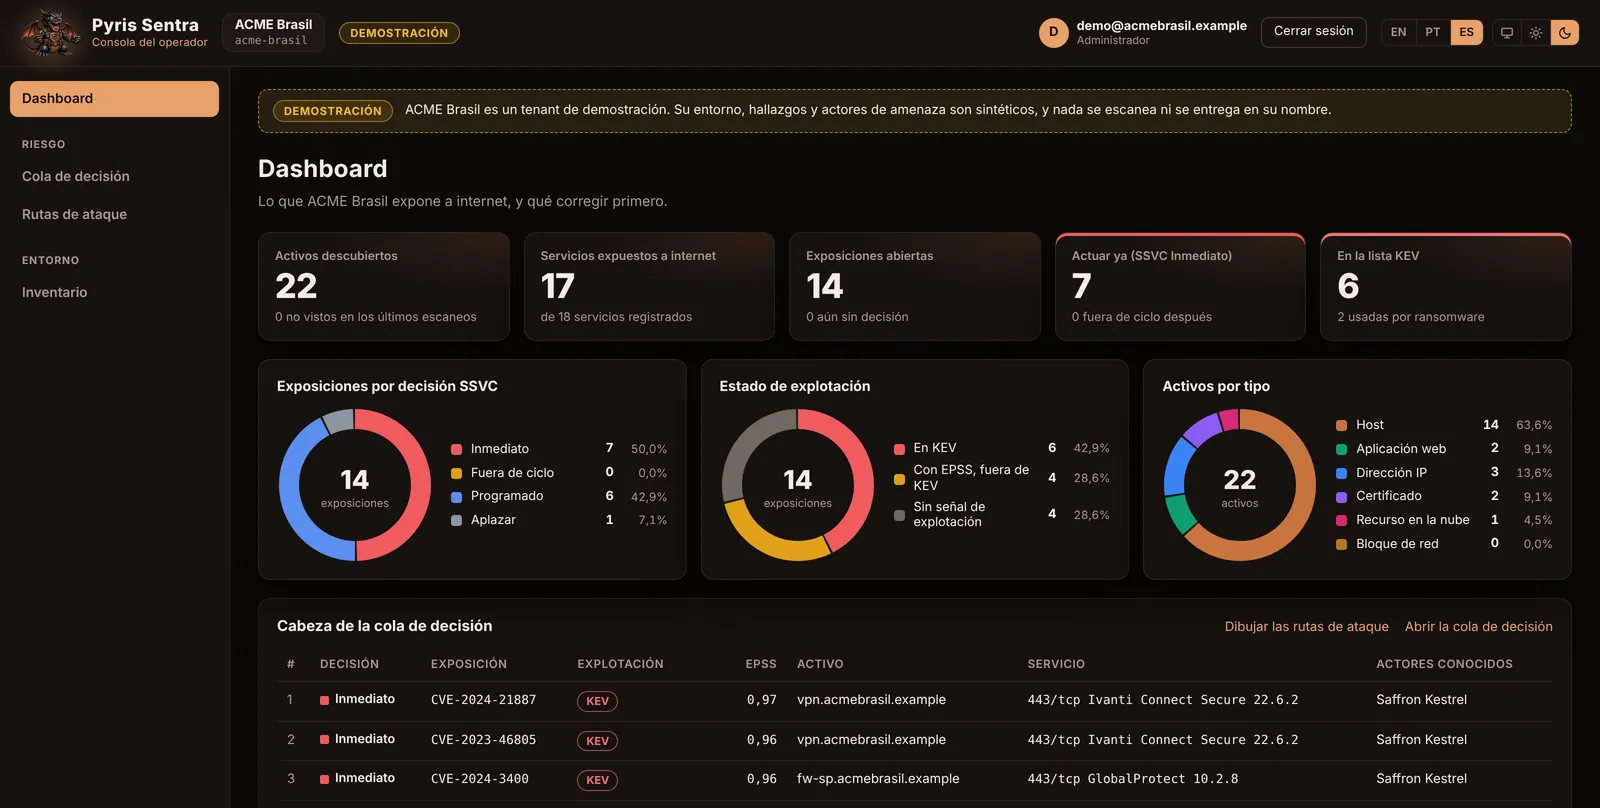
Dashboard
La superficie externa en una pantalla: activos descubiertos, servicios en internet, exposiciones abiertas, qué atender ahora y qué está en el KEV, con las exposiciones por decisión SSVC, los activos por tipo, la explotación y la cola de decisión.
Lo que vende
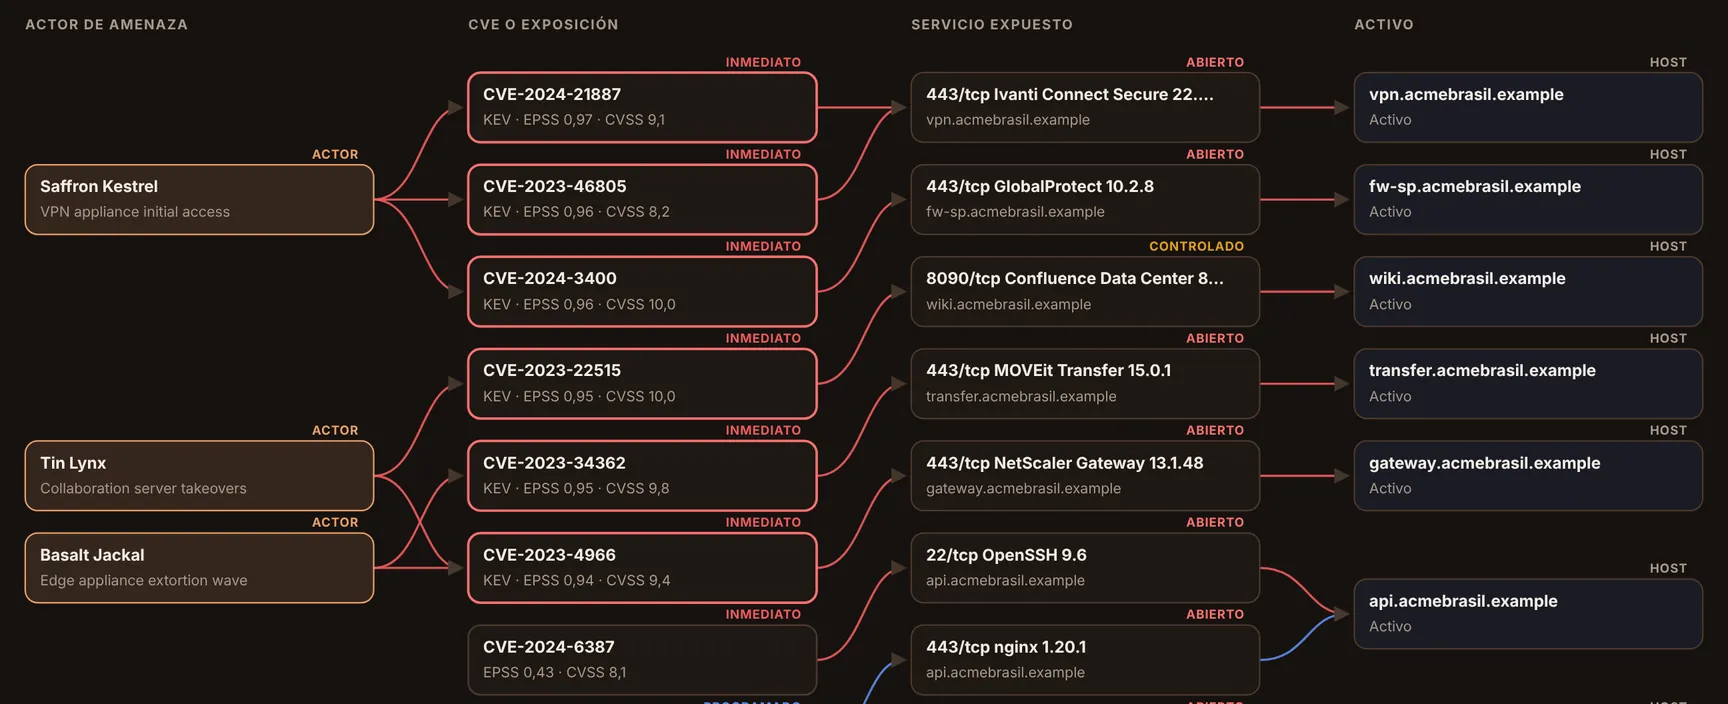
Attack Path
Desde el actor que está explotando, por la vulnerabilidad y el servicio expuesto, hasta el activo alcanzado, en el orden de la cola de decisión.
- En la demo: 15 caminos, 3 actores y 6 CVEs del KEV con EPSS sobre 0,94
- El camino decidido Act es lo que corregir hoy
Pantallas reales de la consola con el tenant de demostración, con datos ficticios.
Vea Pyris Sentra en su entorno
Una presentación de 30 minutos con nuestros especialistas, con un tenant de demostración y sus propios casos de uso.
Qué es
Pyris Sentra es una plataforma de EASM fusionada con Cyber Threat Intelligence. Descubre de forma continua los activos de la organización expuestos a internet, cruza cada exposición con el contexto de amenazas vivo y entrega una decisión, no solo un número, sobre qué corregir y en qué orden. La priorización sigue el árbol de decisión SSVC con ranking por EPSS, así que cada decisión es explicable y defendible.
Por qué es diferente
Una CVE media, en el KEV, expuesta a internet y explotada ahora pasa delante de una crítica teórica, inalcanzable y sin exploit. Esa inversión es el producto.
Resultados
- Cola de qué corregir primero
- Tiempo medio de corrección por decisión
- Cambios avisados el mismo día
- Multi-tenant para MSSPs
Capacidades principales
- Descubrimiento pasivo por certificate transparency, DNS y fuentes públicas, con confianza de atribución
- Descubrimiento activo opcional, en alcance: puertos, servicios, versiones y tecnologías
- Hallazgos sin CVE: puerto sensible expuesto, certificado inválido y TLS heredado
- Inteligencia de amenazas: CVE, EPSS, CISA KEV, actores y campañas
- Árbol SSVC con ranking por EPSS, overrides del analista y regla de cuatro ojos
- Cola viva: una entrada al KEV o un salto de EPSS repriorizan sin escanear
Innovación
Lo que nos diferencia
Agent y Agentless
Agentless de afuera hacia adentro, sin instalar nada; Agent dentro de la red para la superficie interna.
Detección de cambios
Un activo nuevo, un servicio abierto o una versión cambiada son un evento el mismo día.
Overrides con cuatro ojos
El analista ajusta una respuesta; bajar una decisión exige un segundo analista.
Informe de postura
Dónde está y cuánto tarda en corregir, sin score compuesto.
Webhooks y OCSF
Eventos firmados al SIEM, SOAR o ITSM, con todo el camino SSVC.
Activos en la nube
Descubrimiento en AWS, Azure y Google Cloud, con la misma decisión.
Prueba con Pyris Hunter
Validación ofensiva de la exposición bajo autorización del cliente.
Air-gapped
Appliance dentro del perímetro, con paquete de inteligencia offline.
Beneficios
Decisión explicable
Cada posición en la cola muestra el camino SSVC que la llevó allí, lista para auditoría.
Siempre al día
Activos nuevos, cambios y reevaluación diaria por inteligencia de amenazas.
Sin ruido
Lo que no es suyo, no es alcanzable o no se explota no sube en la cola.
Seguro por diseño
Alcance aplicado en código, pasivo antes que activo y una única salida.
Hecho para
Implementación
Modos de operación
Solicite una demostración
¿Quiere ver Pyris Sentra en acción?
Cuéntenos un poco sobre su entorno y un especialista le contactará en un día hábil para agendar una demostración personalizada.
- Presentación en vivo del Dashboard y del Attack Path
- Ajuste a sus casos de uso y requisitos de cumplimiento
- Opciones de implementación: SaaS, on-premises o air-gapped