La Familia de Productos Pyris
CROSS-INTEL · La Plataforma Pyris
La familia de productos Pyris
Seis productos, una familia de marca, construidos sobre bases compartidas: el mismo conocimiento de amenazas, un control de egreso estricto y una evidencia para cada afirmacion. Juntos cubren todo el arco: desde saber que esta expuesto hasta probarlo, detectarlo y responder.
Pyris Hunter
Pentest automatizado, pentest con IA, AppSec y API Security, con prueba en cada hallazgo.
Pruebe su superficie como lo haría un atacante, todos los días: pentest automatizado, pentest conducido por IA con aprobación humana, AppSec de punta a punta (DAST, SAST, SCA, RASP y Threat Modeling) y seguridad de API. Cada hallazgo confirmado llega con la solicitud y la respuesta que lo prueban, nunca con suposiciones.
- Pentest automatizado y continuo
- Pentest con IA, con aprobación humana
- AppSec: DAST, SAST/SCA/RASP y Threat Modeling
- API Security con BOLA, BFLA e IDOR probados
Pyris Intelligence
Inteligencia corroborada que llega como deteccion.
Cyber Threat Intelligence fusionada con Proteccion de Riesgo Digital. Ingiere y corrobora fuentes de amenaza entre origenes independientes, las cruza con su stack y sus personas y produce una deteccion lista para su SIEM.
- Inteligencia de multiples fuentes, corroborada
- Cruzada con su tecnologia y sus personas
- Detecciones listas para su SIEM (KQL, SPL)
- Mapeo ATT&CK, STIX, MISP y TAXII
Pyris Identity
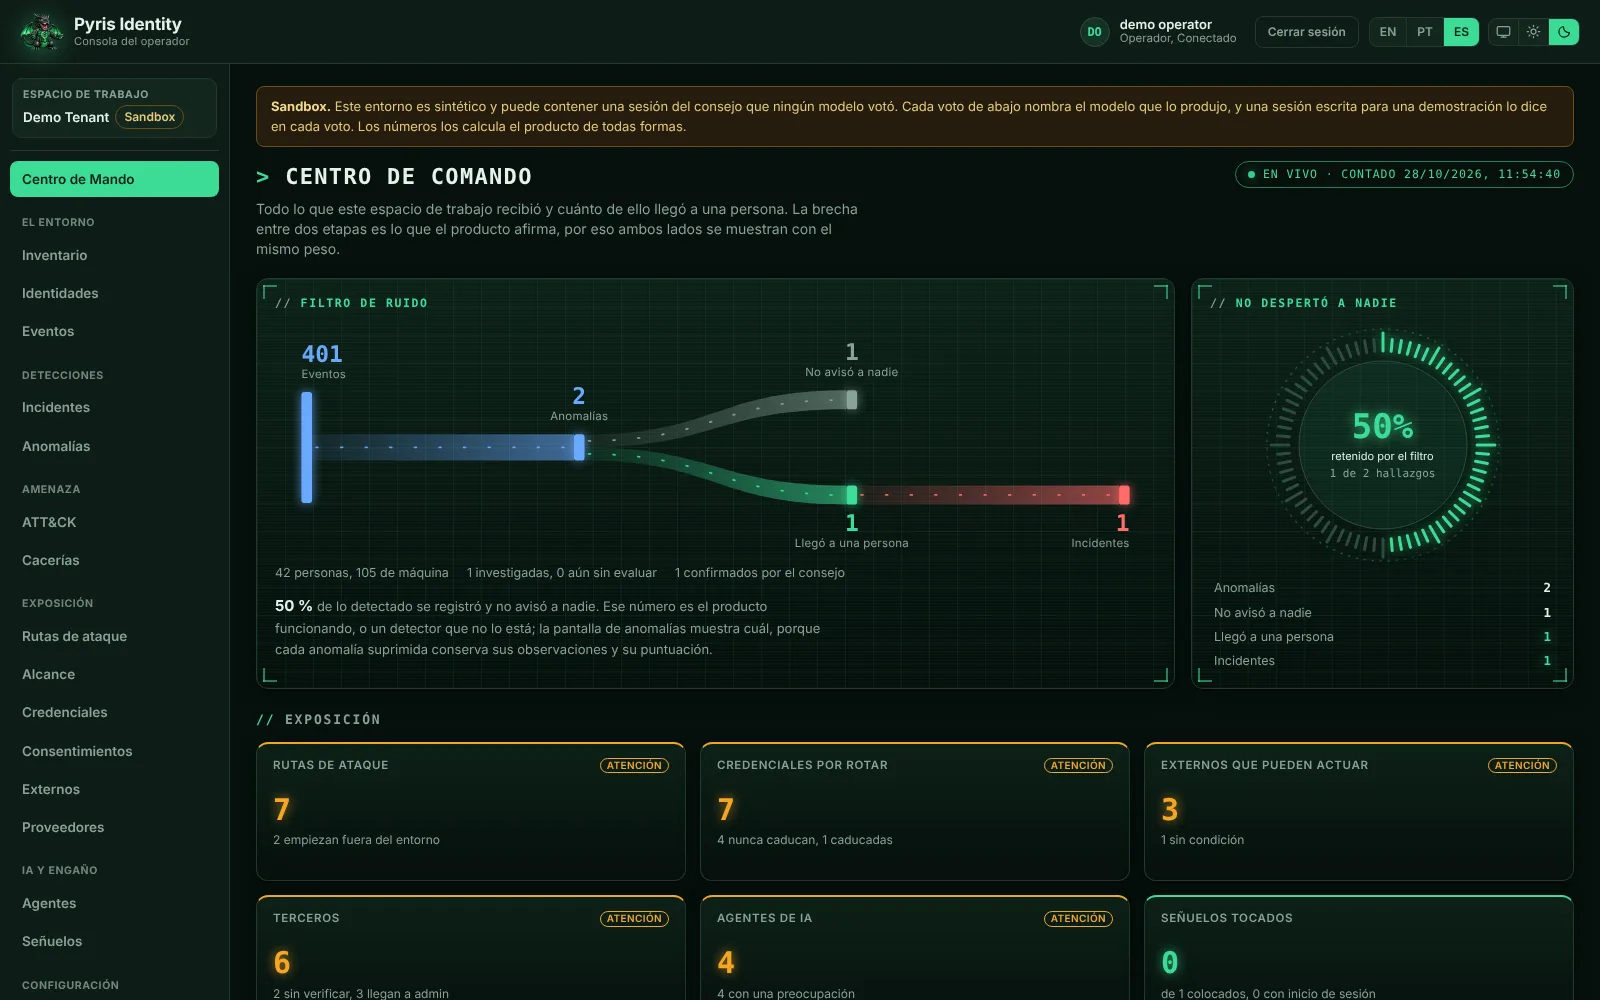
Las identidades que tiene, ordenadas por exposicion real.
Gestion de postura de seguridad de identidad en sus directorios. Construye un inventario en vivo, puntua privilegio, propiedad y exposicion de credenciales, detecta anomalias detras de una compuerta deterministica y da al SOC gestionado una vista unica de operador.
- Inventario de identidades en vivo
- Puntuacion de privilegio, propiedad y exposicion de credenciales
- Deteccion de anomalias con compuerta deterministica
- Vista de operador para SOC gestionado
Pyris Shield
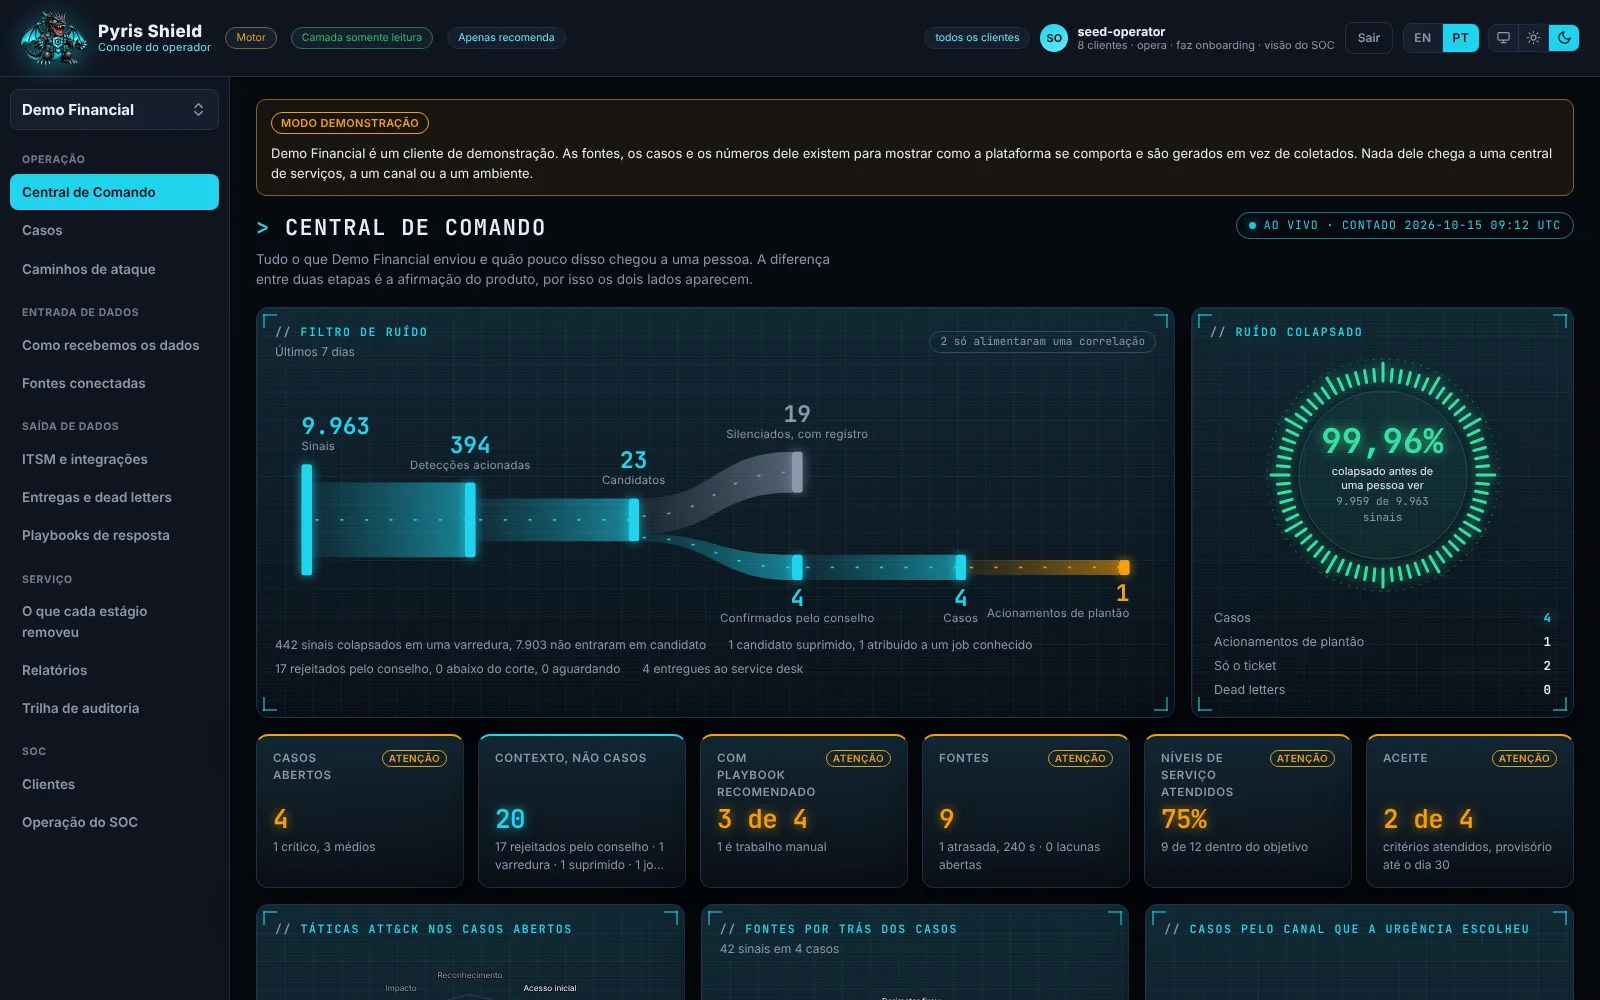
Una capa de operación sobre el SOC que usted ya tiene.
Una capa de deteccion y respuesta co-gestionada que lee un flujo de solo lectura, normalizado en OCSF, de su SOC o SIEM actual. Correlaciona, hace triage e investiga, y entrega la evidencia directo en su service desk.
- Capa co-gestionada, nunca su data lake
- Deteccion normalizada en OCSF
- Evidencia entregada a su ITSM
- Quorum del consejo antes de cualquier veredicto
Pyris Sentra
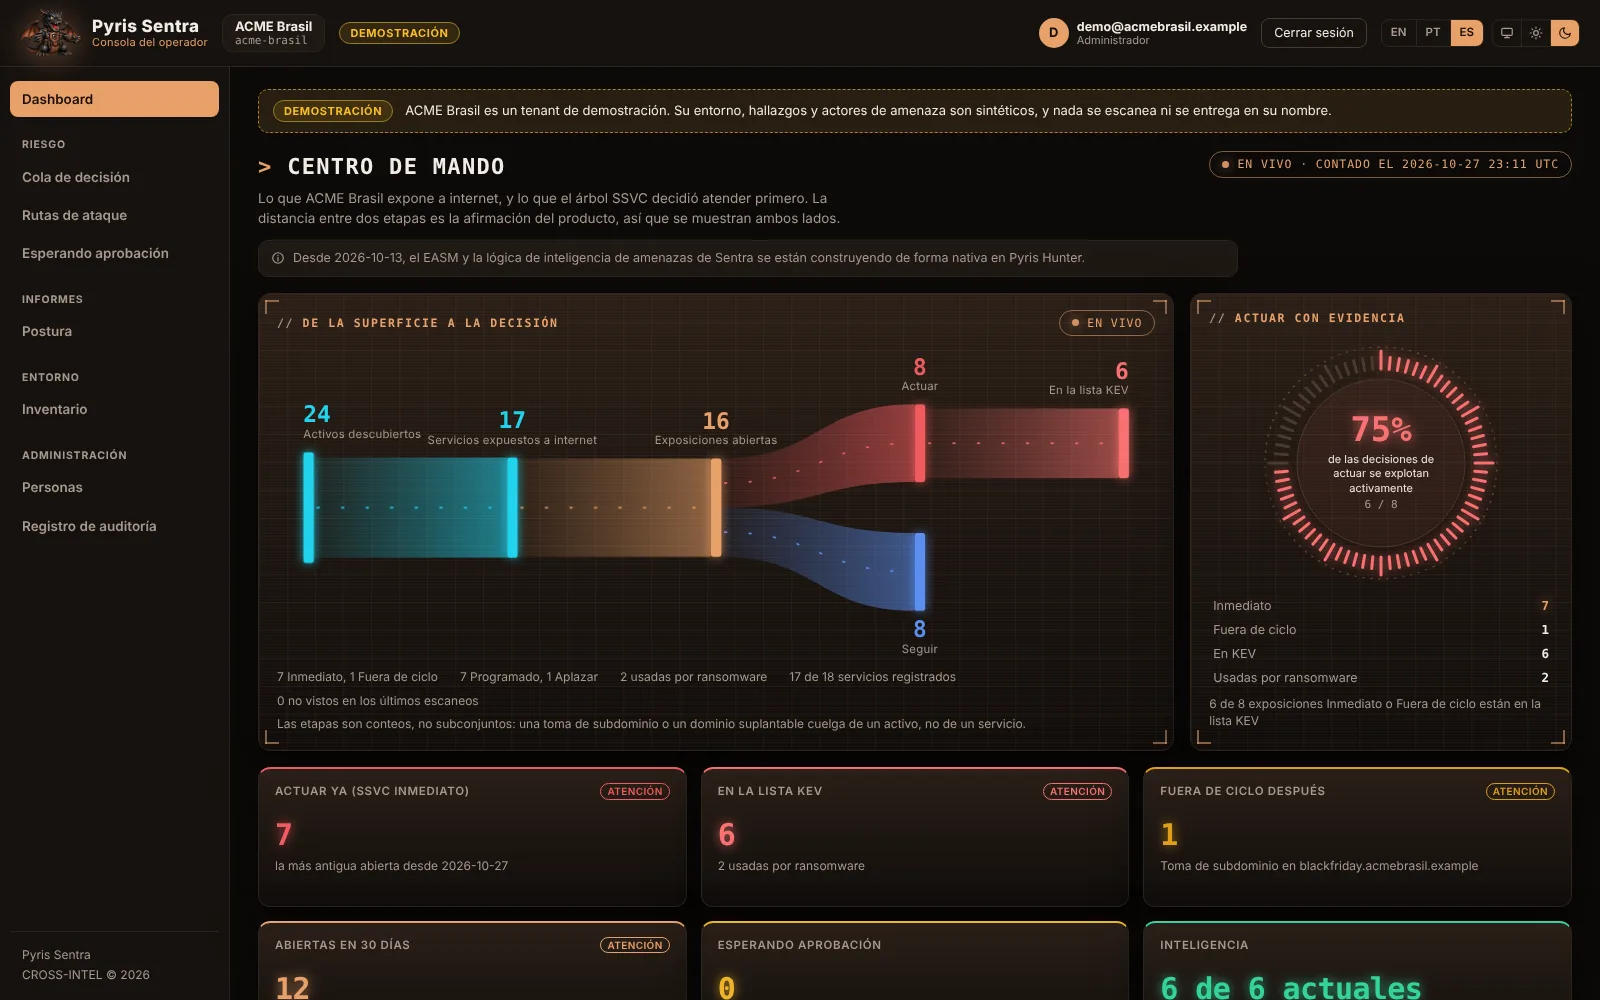
Vea todo lo que expone a internet, antes de que lo vea un atacante.
Gestion continua de Superficie de Ataque Externa (EASM). Descubre sus activos expuestos a internet (dominios, subdominios, hosts, puertos, servicios y tecnologias), sigue como cambia esa superficie con el tiempo y prioriza cada exposicion para que su equipo corrija primero lo que importa.
- Descubrimiento continuo de activos expuestos a internet
- Subdominios, puertos, servicios y fingerprint de tecnologia
- Deteccion de cambios a medida que evoluciona la superficie
- Priorizacion explicable y basada en riesgo
Pyris Nexus
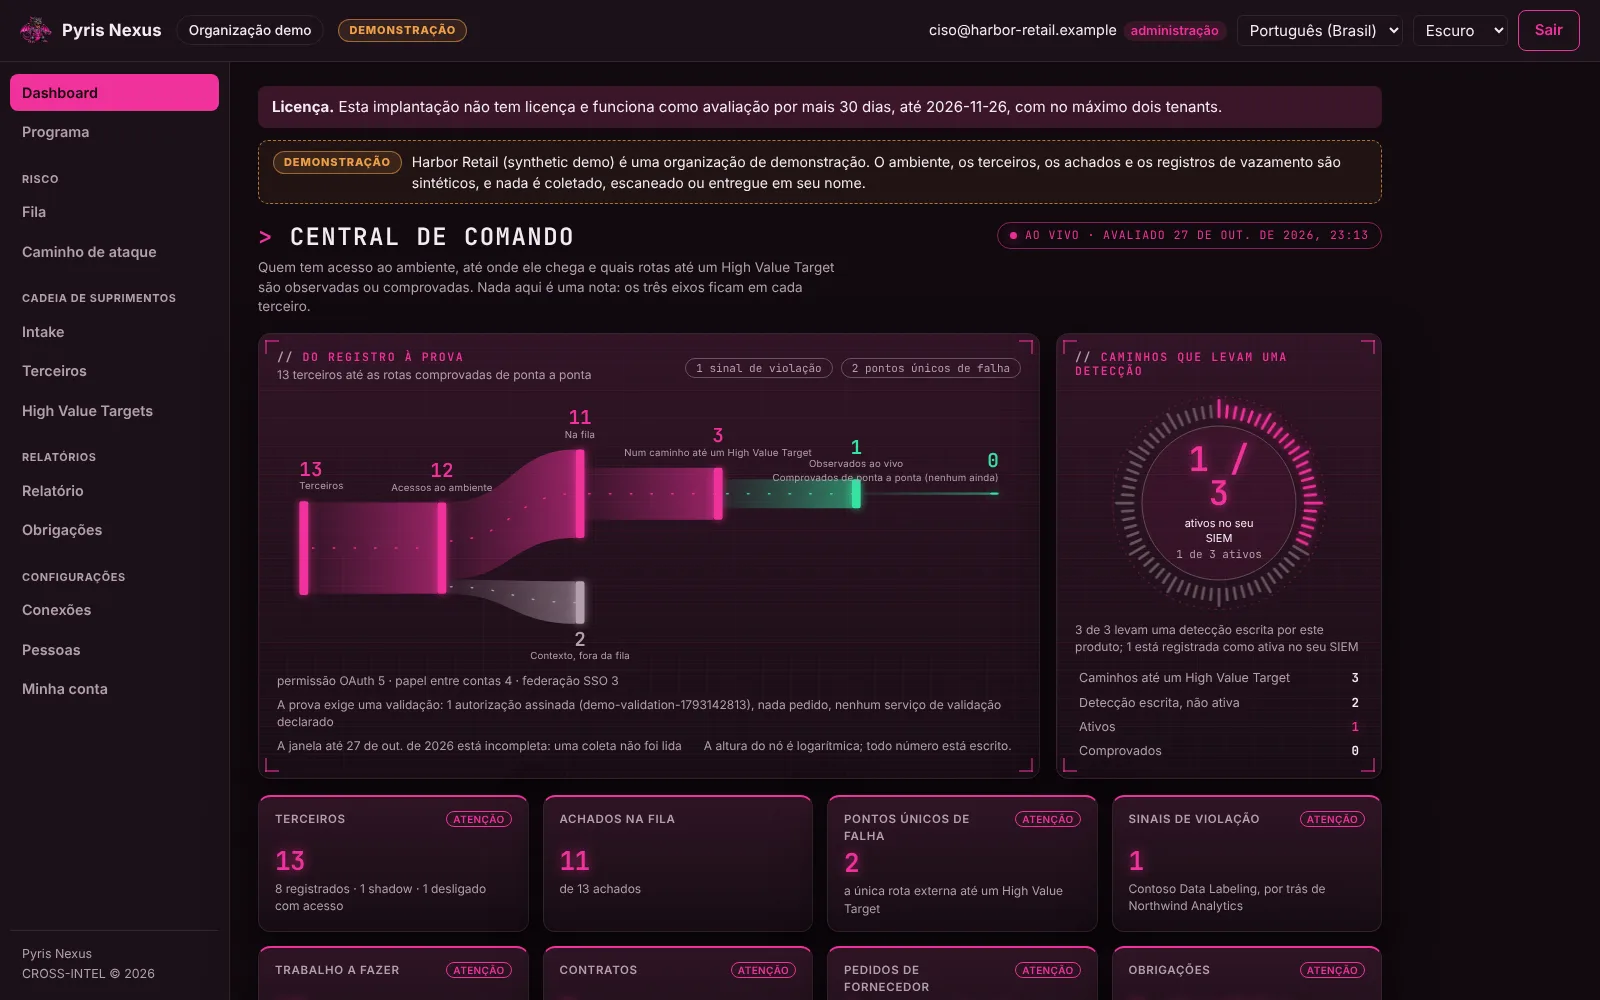
Riesgo de terceros, trazado hasta el High Value Target.
Gestión de Riesgo de Terceros (TPRM) y seguridad de la cadena de suministro que no evalúa a un proveedor de forma aislada. Mapea el acceso real que cada tercero mantiene en su entorno, traza el camino que seguiría un compromiso hasta un High Value Target, puntúa por resiliencia operacional y entrega una detección con cada hallazgo.
- Inventario de terceros y cuartos con clasificación por criticidad
- Descubrimiento de accesos reales: OAuth, roles cross-account y SSO
- Attack Path y radio de impacto hasta sus High Value Targets
- Exposición, radio de impacto e impacto en la resiliencia, nunca mezclados
No sabe por donde empezar?
Cuentenos su superficie de ataque y su stack. Mapearemos la combinacion correcta de la plataforma Pyris para su caso.
Agendar una Llamada